
로그인 선택
미리보기
커뮤니티

 23.06.15
글 등록
DEVOTEE를 활성화 시키면
지금 작성한 커뮤니티 글에 대해 1개의 댓글을 달아줍니다.
버튼을 누르면 글 수정 시 ChatGPT가 작성한 댓글이 수정됩니다.
임시저장함
최대 20건까지 저장합니다.
| 컨텐츠 유형 | 제목 | 저장일 | 삭제 |
|---|

본인인증
고객님의 소중한 개인정보보호를 위해
본인인증을 진행해주세요. 본인인증 미 진행 시 로그인이 제한됩니다.
본인인증 로그인에 실패하였습니다.
회원이 아니시거나 본인인증 등록이
완료되지 않은 사용자입니다.
회원정보 연결
AWS 운영중인 MSA 서비스에 적용된 Kubernetes 정책 소개
지난글 목록
지난번 대략적인 소개에 이어 현재 AWS에서 서비스 운영중인 환경 및 정책에 대해서 간략히 소개하고자 한다.
그전에 현재 서비스의 조건에 대해서 정보를 드리면 아래와 같다.
- 대국민 서비스 (Any Open 필요)
- 개인정보 처리 시스템 (망분리 필요)
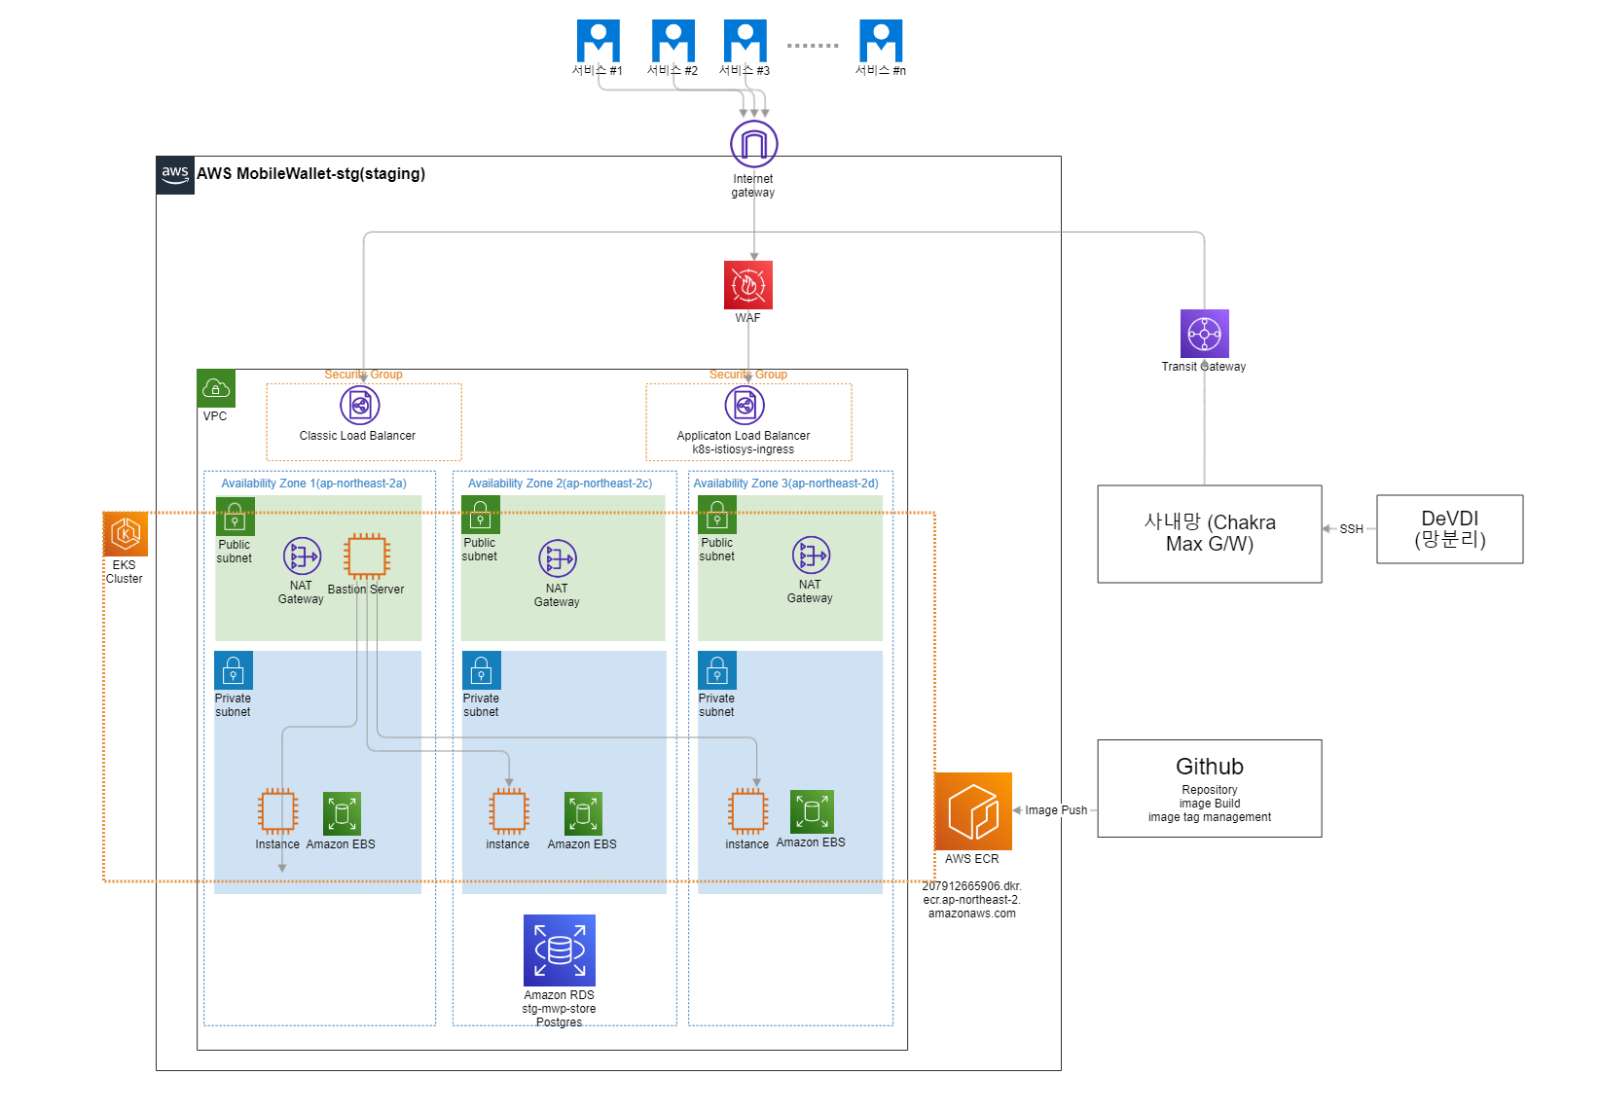
위 조건을 바탕으로 아래와 같은 Architecture가 결정 되었다.
VPC / Subnet / EKS Cluster 정책
► 개인정보를 처리하는 시스템이라면 SKT 보안 규정상 망분리가 필요하다. 우리가 처음 개발하면서 놓친 부분인데, 회사로 부터 Private IP 대역을 할당 받고, 그 대역 기반으로 VPC 생성 및 Subnetting을 해야 했는데 경험 부족으로 놓친부분이기도 했다.
-
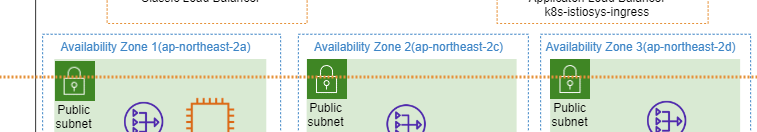
Availability Zone은 3개를 할당하여 가용성을 높히기
-
Public/Private Subnet 각각 3개 생성하여 Security 강화
-
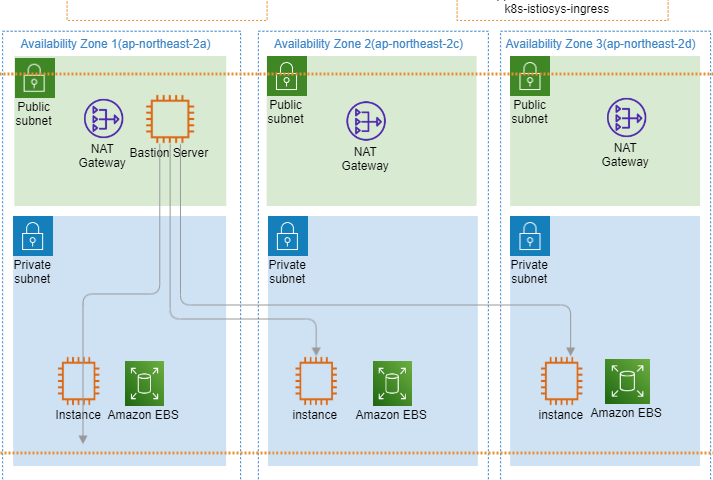
Public Subnet에는 NAT Gateway, Bastion Server(Kubectl 전용)만 설치
-
EKS Cluster Node는 Private Subnet에 설치하여 모든 서비스(WEB/WAS)를 Private zone에서 운영. EKS node는 SSH 접속이 필요 없음.
-
-
Load Balancer 분리
-
Application 전용 ALB(Application Load Balancer)를 설치하여 Any open 적용하고, 서비스만 담당
-
Management 전용 Classic Load Balancer를 설치하여 SSH 및 ArgoCD CI/CD등 Management 전용으로 운영하고, Security Group은 회사 사내 IP 대역만 연결.
-
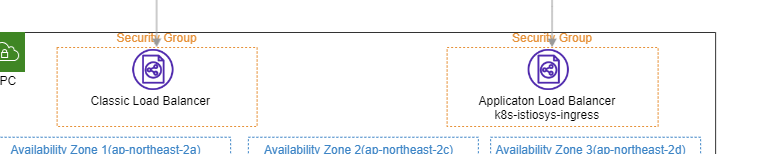
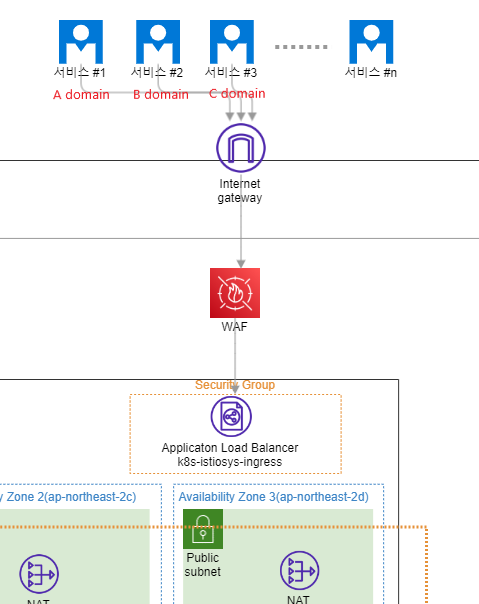
서비스 도메인 DNS Setting
현재 모바일 지갑 서비스는 아래 기본 Domain에 다양한 Sub Domain을 사용하고 있다. 하지만 모든 Sub Domain은 하나의 L/B cname만 사용하고 있고, 실제 Routing은 Istio Gateway에서 처리를 한다.
| 서비스 | Domain | ALB cname mapping |
| 지갑서비스 | www.{{domain}}.co.kr | k8s-istiosys-ingressa-{{xxx}}.ap-northeast-2.elb.amazonaws.com |
| 관리자 서비스 | admin.{{domain}}.co.kr | |
| 파트너 서비스 | portal.{{domain}}.co.kr |
실제 서비스에 적용된 Istio ingress 내부 routing을 위한 patch-istio-ingress.yaml의 Example (실제 domain name만 가상으로 변경)
Istio ingress gateway의 설정에 대한 부분은 다음 시간에 자세히 다룰예정.
apiVersion: networking.istio.io/v1alpha3
kind: Gateway
metadata:
  name: mwp-gateway
spec:
  selector:
    istio: ingressgateway
  servers:
  - port:
      number: 80
      name: http
      protocol: HTTP
    hosts:
    - www.domain.co.kr
    - admin.domain.co.kr
    - portal.domain.co.kr

---
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: platform-vs
spec:
  hosts:
  - www.domain.co.kr
---
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: admin-vs
spec:
  hosts:
  - admin.domain.co.kr
---
domain 이후 uri를 match하여 해당 Service로 routing 기능도 가능하다. 이를 통해 back-end와 front-end를 동일한 URL로 철하고 있다.
##################################################################################################
# Platform virtual service
##################################################################################################
apiVersion: networking.istio.io/v1alpha3
kind: VirtualService
metadata:
  name: platform-vs
spec:
  hosts:
  - "*"
  gateways:
  - mwp-gateway
  http:
  # Cloud Agent Datastore
  - match:
      - uri:
          prefix: /agent/ds/
      - uri:
          prefix: /agent/ds
    rewrite:
      uri: /
    route:
Cluster 내부의 network flow를 최종 정리 하면, admin 서비스 요청이 들어왔을때 아래 그림과 같다
- DNS에서 ALB 연결
- ALB에서 Istio ingress gateway로 요청 전달
- Istio gateway에서 admin virtual service로 요청 전달
- Virtual service에서 해당 service로 요청 전달
- 실제 pod에서 서비스 동작
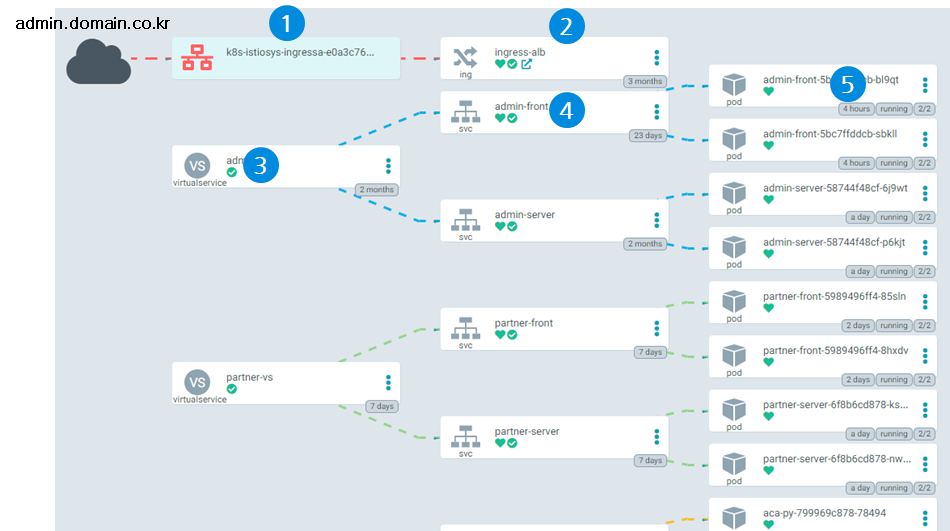
Summary
- Private Subnet에 EKS node를 모두 설치하여 보안 강화. 심지어 Web service도 public이 아닌 private subnet에서 관리
- Bastion을 통해 kubectl으로 kubernetes 설정을 진행하고, SSH 사용은 안함
- 모든 domain은 하나의 cname으로 mapping 관리하고, Istio ingress에서 나머지 서비스 routing 관리하여 DNS 관리에 대한 부담 최소화
Appendix : AWS에 EKS기반 Kubernetes Cluster 생성하기
AWS 에 EKS 생성을 위한 가장 손쉬운 방법은 eksctl 을 사용하는 것이다. 그리고 eksctl cli를 실행시킬 환경은 laptop 보다는 AWS 에 bastion 서버를 만들어서 그곳에서 실행하는걸 추천한다. (laptop 에 이런 저런 환경을 옮겨가면서 작업하다보면 실수한다. 그리고 관리도 힘들다)
AWS User 생성
우선 AWS IAM 에서 programatically 사용가능하도록 admin user를 만들고 해당 user 의 AWS Access Key ID 및 AWS Secret Access Key를 획득한다.
Bastion 서버 생성
그리고 AWS에 bastion 서버를 만들자. instance type은 t2.small 이어도 충분하다. (free tier 도 상관없다) 그리고 적절히 security group 을 만들어서 서버로 들어간다.
kubectl 설치
원하는 kubernetes 버전의 kubectl 설치
https://docs.aws.amazon.com/eks/latest/userguide/install-kubectl.html
$ curl -o kubectl https://amazon-eks.s3.us-west-2.amazonaws.com/1.21.2/2021-07-05/bin/linux/amd64/kubectl
$ chmod +x ./kubectl
$ mkdir -p $HOME/bin && cp ./kubectl $HOME/bin/kubectl && export PATH=$PATH:$HOME/bin
$ echo 'export PATH=$PATH:$HOME/bin' >> ~/.bashrc
$ kubectl version --short --client
AWS cli 설치
eksctl 을 사용하려면 AWS user의 credentil 설정이 필요하다. aws cli 를 설치한다.
https://docs.aws.amazon.com/cli/latest/userguide/getting-started-install.html
$ sudo apt install unzip
$ curl "https://awscli.amazonaws.com/awscli-exe-linux-x86_64.zip" -o "awscliv2.zip"
unzip awscliv2.zip
sudo ./aws/install
AWS cli configuration 설정
이제 aws cli 에 configuration 을 설정한다. 이때 위에서 획득한 credential을 사용한다. region 은 Seoul(ap-northeast-2)을 사용
https://docs.aws.amazon.com/cli/latest/userguide/getting-started-quickstart.html
$ aws configure
AWS Access Key ID [None]: ~~~
AWS Secret Access Key [None]: ~~~
Default region name [None]: ap-northeast-2
Default output format [None]: json
eksctl cli 설치
eksctl cli 를 설치한다.
https://docs.aws.amazon.com/eks/latest/userguide/eksctl.html
$ curl --silent --location "https://github.com/weaveworks/eksctl/releases/latest/download/eksctl_$(uname -s)_amd64.tar.gz" | tar xz -C /tmp
$ sudo mv /tmp/eksctl /usr/local/bin
$ eksctl version
EKS Cluster 생성
eksctl cli로 EKS Cluster 를 생성한다.
$ eksctl create cluster \
--version 1.21 \
--name eks-demo \
--vpc-nat-mode HighlyAvailable \
--node-private-networking \
--region ap-northeast-2 \
--node-type t3.medium \
--nodes 2 \
--with-oidc \
--ssh-access \
--ssh-public-key thomas \
--managed
-
version: 사용할 Kubernetes 버전 -
vpc-nat-mode: kubernetes의 모든 outbound는 nat gateway를 통해 나가게 되는게 default option 은 single 이라 하나만 생성된다. 개발 환경에서는 상관없을거 같지만 운영에서는 각 subnet 마다 하나씩 만드는HighAvailable옵션을 사용한다. -
node-private-networking: 해당 option 이 없으면 node group 이 public subnet 에 만들어진다. 보안을 위해 private subnet 에 만들어지도록 이 옵션을 사용한다. -
node-type: 생성될 node의 instance 타입 -
nodes: 생성 될 node의 갯수
cluster 가 잘 생성되었는지 확인한다.
$ kubectl get nodes -o wide
EKS 보안 관련 설정
여기까지 하면 상용에서 사용할 수 있도록 HA를 고려한 secure 한 방법으로 Kubernets cluster 가 생성된다. 하지만 보안을 위해 한가지를 더 해주어야 한다. 현재 상태는 cluster endpoint가 public 하게 허용되어 있다.
https://aws.amazon.com/blogs/containers/de-mystifying-cluster-networking-for-amazon-eks-worker-nodes/
https://docs.aws.amazon.com/eks/latest/userguide/cluster-endpoint.html
이를 제약하기 위해 private access 를 허용하고 CIDR 블록 제한으로 bastion 서버에서만 kubernetes 에 명령을 내릴 수 있도록 수정한다. bastion server의 Public IPv4 address 를 입력한다.
$ eksctl utils update-cluster-endpoints --cluster=eks-demo --private-access=true --public-access=true --approve
$ eksctl utils set-public-access-cidrs --cluster=eks-demo 1.1.1.1/32 --approve
1.1.1.1/32 는 bastion 서버의 주소를 넣는다.
사실 EKS Cluster 생성 작업은 eksctl의 --dry-run 옵션으로 yaml 파일을 만들어서 생성부터 EKS 보안 관련 설정까지 모두 옵션을 주고 한번에 만들 수도 있다.
주재현 님의 최신 블로그
더보기-
- AWS(ALB)에서 Istio를 활용한 Kubernetes Pod별 방화벽 적용
- 들어가며 가상화를 이용한 Micro Service 들이 많아지면서 그만큼 Network Mesh 또한 복잡해지고 있습니다. 이번 블로그는 제가 운영하고 있는 모바일지갑 플랫폼에서 Pod별 방화벽 설정을 적용하면서 좌충우돌 했던 내용을 적어 봅니다. Istio에 익숙하신 분들은 바로 공식 문서를 참고 하셔도 됩니다. https://istio.io/latest/docs/ops/configuration/traffic-management/network-topologies/ https://istio.io/latest/docs/tasks/security/authorization/authz-ingress/#source-ip-address-of-the-original-clien...
-
- 실제 서비스에 Canary 배포 적용 (feat ArgoCD, Istio, Kustomize)
- 들어가며 MSA 서비스를 운영하면 아무래도 신규 개발 및 배포가 자주 발생하게 됩니다. 이때 전자문서, 국민비서등 정부/행정안전부의 서비스와 연동이 많은 우리 서비스 특성상 개발/스테이징에서 QA가 불가능한 경우가 많다. 정부의 개인보호 정책 때문에 개발/스테이징에서는 테스트 불가한 제약이 많기 때문이다. 그래서 운영환경에서 일부 테스트가 진행되어야 하는데, 동시에 배포되는 Web 서비스의 특성상 운영 테스트가 힘든 경우가 많았다. 이를 해결하기 위해 특정 IP(테스터그룹)만 접근 가능한 Canary 배포를 적용하였고 공유하고자 합니다. 기본적으로 배포 전략은 지식이 있다는 가정으로 글을 작성하였습니다. 필요하신 분은 아래 블로그 참고하세요 https://refe...
-
- Service Role 사용한 Self-Hosted runner GitHub Actions 구축
- 보통 AWS Resource를 이용하기 위해서 IAM user(Access Key)를 많이 사용하고 있다. 하지만 특수한 상황에서는 IAM user를 사용할 수 없다. 예를 들어 망분리 환경등으로 외부에서 접근이 불가능한 경우이다. 현재 제가 운영하고 있는 플랫폼들은 모두 GitHub을 사용하고 있고, Build는 GitHub Actions를 사용하고 있다. 이전글 참고 : https://devocean.sk.com/blog/techBoardDetail.do?ID=163544 하지만 개인정보보호 및 보안 강화를 위해 GitHub Actions에서 AWS IAM user를 더이상 사용할 수 없게 되었다. 이를 해결하기 위해 며칠 고생한 끝에 해결하고 기록으로 남깁니...
-

- 서비스중인 MSA에서 적용중인 CI/CD 정책
- 지난글 목록 MSA와 DevOps를 적용하여 상용 서비스 출시를 위해 힙(Hip)한 기술 모두 사용해보기 AWS 운영중인 MSA 서비스에 적용된 Kubernetes 정책 소개 이번에는 사실상 이번 시리즈의 핵심인 CI/CD 정책에 대해서 소개하고자 한다. 앞선 글에서 우리 플랫폼은 GitOps1.0을 참고 하고 있다고 하였다. GitOps의 방식 및 장단점은 구글링하면 수만개가 검색되니 별도의 설명은 생략합니다. 하지만 핵심은 아래와 같습니다. Manifest가 위치한 Repository만 신경쓰면 되므로, 배포 과정을 매우 단순화시킬 수 있으며 사람의 부주의로 발생할 수 있는 Human Error을 줄인다 GitOps 적용한 CI/CD (개발망) [Figure ...
DEVOTEE를 활성화 시키면
지금 작성한 댓글에 AI가 댓글을 달아줍니다.