
로그인 선택
미리보기
커뮤니티

 23.06.15
글 등록
DEVOTEE를 활성화 시키면
지금 작성한 커뮤니티 글에 대해 1개의 댓글을 달아줍니다.
버튼을 누르면 글 수정 시 ChatGPT가 작성한 댓글이 수정됩니다.
임시저장함
최대 20건까지 저장합니다.
| 컨텐츠 유형 | 제목 | 저장일 | 삭제 |
|---|

본인인증
고객님의 소중한 개인정보보호를 위해
본인인증을 진행해주세요. 본인인증 미 진행 시 로그인이 제한됩니다.
본인인증 로그인에 실패하였습니다.
회원이 아니시거나 본인인증 등록이
완료되지 않은 사용자입니다.
회원정보 연결
Terraform + Atlantis로 Azure 인프라 GitOps 구현 가이드

- DEVOTEE 요약
- 이 가이드는 Infrastructure as Code(IaC)와 GitOps를 기반으로 Terraform 및 Atlantis를 활용해 Azure 인프라를 관리하는 방법을 설명합니다. 특히 이를 통해 자동화된 PR 워크플로우(코드 리뷰, 승인 과정을 통한 안전한 인프라 변경)를 구현하며, 디렉토리 기반 환경 분리 전략(dev/prod)와 GitHub 브랜치 보호 규칙 설정을 활용해 더욱 안정적인 실습 환경과 운영 환경을 확보합니다. 최종적으로, GitOps의 핵심 원칙인 PR → Plan → 승인 → Apply → Merge의 단계별 프로세스를 준수하며, 브랜치 보호 및 승인 체계를 통해 협업 효율성을 증대시킵니다.
🔍 개요
Infrastructure as Code(IaC)와 GitOps는 현대 클라우드 인프라 관리의 핵심 패러다임입니다.
이 가이드에서는 Terraform과 Atlantis를 활용하여 Azure 인프라를 GitOps 방식으로 관리하는 방법을 다룹니다.
Atlantis란?
Atlantis는 Terraform을 위한 Pull Request 자동화 도구입니다.
GitHub PR에서 직접 terraform plan과 apply를 실행할 수 있게 해주며, 인프라 변경사항을 코드 리뷰 과정에 자연스럽게 통합합니다.
%3btext-align:center%3b%7d%23mermaid-0 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-0 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-0 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-0 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-0 .cluster text%7bfill:%23333%3b%7d%23mermaid-0 .cluster span%7bcolor:%23333%3b%7d%23mermaid-0 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-0 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-0 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-0 .icon-shape%2c%23mermaid-0 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-0 .icon-shape p%2c%23mermaid-0 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-0 .icon-shape rect%2c%23mermaid-0 .image-shape rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-0 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-0 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-0 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-0_flowchart-v2-pointEnd'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='4.5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-0_flowchart-v2-pointStart'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 5 L 10 10 L 10 0 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='11' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-0_flowchart-v2-circleEnd'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='-1' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-0_flowchart-v2-circleStart'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='12' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-0_flowchart-v2-crossEnd'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='-1' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-0_flowchart-v2-crossStart'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'/%3e%3cg class='edgePaths'%3e%3cpath marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_A_B_0' d='M140.453%2c109L151.806%2c109C163.159%2c109%2c185.865%2c109%2c207.904%2c109C229.943%2c109%2c251.315%2c109%2c262.001%2c109L272.688%2c109'/%3e%3cpath marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_B_C_0' d='M407.315%2c82L423.35%2c74.167C439.385%2c66.333%2c471.454%2c50.667%2c504.102%2c42.833C536.75%2c35%2c569.977%2c35%2c586.59%2c35L603.203%2c35'/%3e%3cpath marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_C_D_0' d='M719.672%2c35L735.618%2c35C751.565%2c35%2c783.458%2c35%2c810.111%2c37.678C836.764%2c40.356%2c858.176%2c45.712%2c868.882%2c48.39L879.588%2c51.069'/%3e%3cpath marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_D_B_0' d='M883.469%2c91.961L872.116%2c94.801C860.763%2c97.641%2c838.057%2c103.32%2c801.385%2c106.16C764.714%2c109%2c714.076%2c109%2c662.104%2c109C610.133%2c109%2c556.828%2c109%2c518.156%2c109C479.484%2c109%2c455.445%2c109%2c443.426%2c109L431.406%2c109'/%3e%3cpath marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_B_E_0' d='M398%2c136L415.588%2c146.333C433.175%2c156.667%2c468.349%2c177.333%2c497.956%2c187.667C527.563%2c198%2c551.602%2c198%2c563.621%2c198L575.641%2c198'/%3e%3cpath marker-end='url(%23mermaid-0_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_E_F_0' d='M747.234%2c198L758.587%2c198C769.94%2c198%2c792.646%2c198%2c815.13%2c198C837.615%2c198%2c859.878%2c198%2c871.009%2c198L882.141%2c198'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg transform='translate(208.5703125%2c 109)' class='edgeLabel'%3e%3cg transform='translate(-43.1171875%2c -12)' class='label'%3e%3cforeignObject height='24' width='86.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e1. %ec%bd%94%eb%93%9c %ec%88%98%ec%a0%95%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(503.5234375%2c 35)' class='edgeLabel'%3e%3cg transform='translate(-51.1171875%2c -12)' class='label'%3e%3cforeignObject height='24' width='102.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e2. %ec%9e%90%eb%8f%99 %ed%8a%b8%eb%a6%ac%ea%b1%b0%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(815.3515625%2c 35)' class='edgeLabel'%3e%3cg transform='translate(-24.8984375%2c -12)' class='label'%3e%3cforeignObject height='24' width='49.796875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e3. %ec%8b%a4%ed%96%89%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(663.4375%2c 109)' class='edgeLabel'%3e%3cg transform='translate(-43.1171875%2c -12)' class='label'%3e%3cforeignObject height='24' width='86.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e4. %ea%b2%b0%ea%b3%bc %ed%91%9c%ec%8b%9c%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(503.5234375%2c 198)' class='edgeLabel'%3e%3cg transform='translate(-35.1171875%2c -12)' class='label'%3e%3cforeignObject height='24' width='70.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e5. %ec%8a%b9%ec%9d%b8 %ed%9b%84%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(815.3515625%2c 198)' class='edgeLabel'%3e%3cg transform='translate(-43.1171875%2c -12)' class='label'%3e%3cforeignObject height='24' width='86.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e6. %eb%b0%b0%ed%8f%ac %ec%99%84%eb%a3%8c%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg transform='translate(74.2265625%2c 109)' id='flowchart-A-0' class='node default'%3e%3crect height='54' width='132.453125' y='-27' x='-66.2265625' style='' class='basic label-container'/%3e%3cg transform='translate(-36.2265625%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='72.453125'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e%f0%9f%91%a8%e2%80%8d%f0%9f%92%bb %ea%b0%9c%eb%b0%9c%ec%9e%90%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(352.046875%2c 109)' id='flowchart-B-1' class='node default'%3e%3crect height='54' width='150.71875' y='-27' x='-75.359375' style='' class='basic label-container'/%3e%3cg transform='translate(-45.359375%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='90.71875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3ePull Request%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(663.4375%2c 35)' id='flowchart-C-3' class='node default'%3e%3crect height='54' width='112.46875' y='-27' x='-56.234375' style='fill:%23e1f5fe !important%3bstroke:%230277bd !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-26.234375%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='52.46875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eAtlantis%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(963.265625%2c 72)' id='flowchart-D-5' class='node default'%3e%3crect height='54' width='159.59375' y='-27' x='-79.796875' style='' class='basic label-container'/%3e%3cg transform='translate(-49.796875%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='99.59375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eterraform plan%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(663.4375%2c 198)' id='flowchart-E-9' class='node default'%3e%3crect height='54' width='167.59375' y='-27' x='-83.796875' style='' class='basic label-container'/%3e%3cg transform='translate(-53.796875%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='107.59375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eterraform apply%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(963.265625%2c 198)' id='flowchart-F-11' class='node default'%3e%3crect height='54' width='154.25' y='-27' x='-77.125' style='fill:%23e8f5e8 !important%3bstroke:%232e7d32 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-47.125%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='94.25'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eAzure %ec%9d%b8%ed%94%84%eb%9d%bc%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
주요 특징
PR 중심 워크플로우: Pull Request에서 바로
terraform plan/apply실행실시간 협업: 인프라 변경사항을 동료와 실시간으로 리뷰
안전한 배포: 승인 프로세스를 통한 통제된 인프라 변경
간편한 설정: 복잡한 CI/CD 파이프라인 없이 바로 사용 가능
실습 환경 아키텍처
%3btext-align:center%3b%7d%23mermaid-1 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-1 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-1 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-1 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-1 .cluster text%7bfill:%23333%3b%7d%23mermaid-1 .cluster span%7bcolor:%23333%3b%7d%23mermaid-1 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-1 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-1 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-1 .icon-shape%2c%23mermaid-1 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-1 .icon-shape p%2c%23mermaid-1 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-1 .icon-shape rect%2c%23mermaid-1 .image-shape rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-1 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-1 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-1 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-1_flowchart-v2-pointEnd'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='4.5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-1_flowchart-v2-pointStart'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 5 L 10 10 L 10 0 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='11' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-1_flowchart-v2-circleEnd'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='-1' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-1_flowchart-v2-circleStart'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='12' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-1_flowchart-v2-crossEnd'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='-1' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-1_flowchart-v2-crossStart'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'%3e%3cg data-look='classic' id='Azure' class='cluster'%3e%3crect height='787' width='1021.109375' y='362' x='8' style='fill:%23e3f2fd !important%3bstroke:%2390caf9 !important%3bstroke-width:2px !important'/%3e%3cg transform='translate(451.203125%2c 362)' class='cluster-label'%3e%3cforeignObject height='24' width='134.703125'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3e%f0%9f%94%b5 Microsoft Azure%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg data-look='classic' id='GitHub' class='cluster'%3e%3crect height='280' width='245.5625' y='8' x='496.80859375' style='fill:%23fff8e1 !important%3bstroke:%23ffcc02 !important%3bstroke-width:2px !important'/%3e%3cg transform='translate(542.00390625%2c 8)' class='cluster-label'%3e%3cforeignObject height='24' width='155.171875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3e%f0%9f%94%b6 GitHub Repository%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg data-look='classic' id='Storage' class='cluster'%3e%3crect height='179' width='278.484375' y='945' x='730.625' style='fill:%23f1f8e9 !important%3bstroke:%23aed581 !important%3bstroke-width:1.5px !important'/%3e%3cg transform='translate(788.0390625%2c 945)' class='cluster-label'%3e%3cforeignObject height='24' width='163.65625'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3eAzure Storage Account%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg data-look='classic' id='NSG' class='cluster'%3e%3crect height='128' width='240.296875' y='387' x='499.44140625' style='fill:%23fff3e0 !important%3bstroke:%23ffb74d !important%3bstroke-width:1.5px !important'/%3e%3cg transform='translate(534.66796875%2c 387)' class='cluster-label'%3e%3cforeignObject height='24' width='169.84375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3eNetwork Security Group%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg data-look='classic' id='VM' class='cluster'%3e%3crect height='282' width='687.578125' y='589' x='270.80078125' style='fill:%23bbdefb !important%3bstroke:%2364b5f6 !important%3bstroke-width:1.5px !important'/%3e%3cg transform='translate(546.12109375%2c 589)' class='cluster-label'%3e%3cforeignObject height='24' width='136.9375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3eAzure VM (Ubuntu)%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg data-look='classic' id='Docker' class='cluster'%3e%3crect height='232' width='647.578125' y='614' x='290.80078125' style='fill:%23e8f4fd !important%3bstroke:%2342a5f5 !important%3bstroke-width:1.5px !important'/%3e%3cg transform='translate(562.11328125%2c 614)' class='cluster-label'%3e%3cforeignObject height='24' width='104.953125'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3eDocker Engine%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='edgePaths'%3e%3cpath marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_PR_Webhook_0' d='M619.59%2c111L619.59%2c117.167C619.59%2c123.333%2c619.59%2c135.667%2c619.59%2c147.333C619.59%2c159%2c619.59%2c170%2c619.59%2c175.5L619.59%2c181'/%3e%3cpath marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Webhook_PortRule_0' d='M619.59%2c263L619.59%2c267.167C619.59%2c271.333%2c619.59%2c279.667%2c619.59%2c290C619.59%2c300.333%2c619.59%2c312.667%2c619.59%2c325C619.59%2c337.333%2c619.59%2c349.667%2c619.59%2c360C619.59%2c370.333%2c619.59%2c378.667%2c619.59%2c386.333C619.59%2c394%2c619.59%2c401%2c619.59%2c404.5L619.59%2c408'/%3e%3cpath marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_PortRule_Atlantis_0' d='M619.59%2c490L619.59%2c494.167C619.59%2c498.333%2c619.59%2c506.667%2c619.59%2c517C619.59%2c527.333%2c619.59%2c539.667%2c619.59%2c552C619.59%2c564.333%2c619.59%2c576.667%2c619.59%2c587C619.59%2c597.333%2c619.59%2c605.667%2c619.59%2c613.333C619.59%2c621%2c619.59%2c628%2c619.59%2c631.5L619.59%2c635'/%3e%3cpath marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Atlantis_Terraform_0' d='M619.59%2c693L619.59%2c699.167C619.59%2c705.333%2c619.59%2c717.667%2c619.59%2c729.333C619.59%2c741%2c619.59%2c752%2c619.59%2c757.5L619.59%2c763'/%3e%3cpath marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Terraform_StateFiles_0' d='M698.488%2c810.393L727.051%2c816.327C755.615%2c822.262%2c812.741%2c834.131%2c841.304%2c844.232C869.867%2c854.333%2c869.867%2c862.667%2c869.867%2c873C869.867%2c883.333%2c869.867%2c895.667%2c869.867%2c908C869.867%2c920.333%2c869.867%2c932.667%2c869.867%2c946.583C869.867%2c960.5%2c869.867%2c976%2c869.867%2c983.75L869.867%2c991.5'/%3e%3cpath marker-end='url(%23mermaid-1_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Terraform_Resources_0' d='M540.691%2c810.393L512.128%2c816.327C483.565%2c822.262%2c426.439%2c834.131%2c397.876%2c844.232C369.313%2c854.333%2c369.313%2c862.667%2c369.313%2c873C369.313%2c883.333%2c369.313%2c895.667%2c369.313%2c908C369.313%2c920.333%2c369.313%2c932.667%2c369.313%2c942.333C369.313%2c952%2c369.313%2c959%2c369.313%2c962.5L369.313%2c966'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg transform='translate(619.58984375%2c 148)' class='edgeLabel'%3e%3cg transform='translate(-43.1171875%2c -12)' class='label'%3e%3cforeignObject height='24' width='86.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e1. %ec%bd%94%eb%93%9c %eb%b3%80%ea%b2%bd%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 325)' class='edgeLabel'%3e%3cg transform='translate(-65.515625%2c -12)' class='label'%3e%3cforeignObject height='24' width='131.03125'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e2. HTTP Webhook%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 552)' class='edgeLabel'%3e%3cg transform='translate(-60.7734375%2c -12)' class='label'%3e%3cforeignObject height='24' width='121.546875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e3. Webhook %ec%88%98%ec%8b%a0%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 730)' class='edgeLabel'%3e%3cg transform='translate(-83.4453125%2c -12)' class='label'%3e%3cforeignObject height='24' width='166.890625'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e4. Terraform Plan/Apply%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(869.8671875%2c 908)' class='edgeLabel'%3e%3cg transform='translate(-45.796875%2c -12)' class='label'%3e%3cforeignObject height='24' width='91.59375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e5. State %ea%b4%80%eb%a6%ac%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(369.3125%2c 908)' class='edgeLabel'%3e%3cg transform='translate(-69.34375%2c -12)' class='label'%3e%3cforeignObject height='24' width='138.6875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3e6. %eb%a6%ac%ec%86%8c%ec%8a%a4 %ec%83%9d%ec%84%b1/%ec%88%98%ec%a0%95%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg transform='translate(35%2c 962)' class='root'%3e%3cg class='clusters'%3e%3cg data-look='classic' id='Resources' class='cluster'%3e%3crect height='129' width='652.625' y='8' x='8' style='fill:%23fce4ec !important%3bstroke:%23f48fb1 !important%3bstroke-width:1.5px !important'/%3e%3cg transform='translate(272.953125%2c 8)' class='cluster-label'%3e%3cforeignObject height='24' width='122.71875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan style='color:black !important' class='nodeLabel'%3e%3cp%3eAzure Resources%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='edgePaths'/%3e%3cg class='edgeLabels'/%3e%3cg class='nodes'%3e%3cg transform='translate(127.9921875%2c 72.5)' id='flowchart-AKS-6' class='node default'%3e%3crect height='54' width='169.984375' y='-27' x='-84.9921875' style='fill:%23e8f5e8 !important%3bstroke:%2366bb6a !important' class='basic label-container'/%3e%3cg transform='translate(-54.9921875%2c -12)' style='color:black !important' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='109.984375'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='color: rgb(0%2c 0%2c 0) !important%3b display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel' style='color:black !important'%3e%3cp%3eVirtual Machine%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(347.078125%2c 72.5)' id='flowchart-VNet-7' class='node default'%3e%3crect height='54' width='168.1875' y='-27' x='-84.09375' style='' class='basic label-container'/%3e%3cg transform='translate(-54.09375%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='108.1875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eVirtual Network%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(553.3984375%2c 72.5)' id='flowchart-Other-8' class='node default'%3e%3crect height='54' width='144.453125' y='-27' x='-72.2265625' style='' class='basic label-container'/%3e%3cg transform='translate(-42.2265625%2c -12)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='84.453125'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e%ea%b8%b0%ed%83%80 %eb%a6%ac%ec%86%8c%ec%8a%a4%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 72)' id='flowchart-PR-0' class='node default'%3e%3crect height='78' width='175.5625' y='-39' x='-87.78125' style='fill:%23fff3e0 !important%3bstroke:%23ffb74d !important' class='basic label-container'/%3e%3cg transform='translate(-57.78125%2c -24)' style='color:black !important' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='115.5625'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='color: rgb(0%2c 0%2c 0) !important%3b display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel' style='color:black !important'%3e%3cp%3ePull Request%3cbr /%3e(Terraform %ec%bd%94%eb%93%9c)%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 224)' id='flowchart-Webhook-1' class='node default'%3e%3crect height='78' width='162.25' y='-39' x='-81.125' style='' class='basic label-container'/%3e%3cg transform='translate(-51.125%2c -24)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='102.25'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eWebhook%3cbr /%3e(VM Public IP)%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 666)' id='flowchart-Atlantis-2' class='node default'%3e%3crect height='54' width='164.046875' y='-27' x='-82.0234375' style='fill:%23e1f5fe !important%3bstroke:%234fc3f7 !important' class='basic label-container'/%3e%3cg transform='translate(-52.0234375%2c -12)' style='color:black !important' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='104.046875'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='color: rgb(0%2c 0%2c 0) !important%3b display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel' style='color:black !important'%3e%3cp%3eAtlantis Server%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 794)' id='flowchart-Terraform-3' class='node default'%3e%3crect height='54' width='157.796875' y='-27' x='-78.8984375' style='fill:%23c8e6c9 !important%3bstroke:%2381c784 !important' class='basic label-container'/%3e%3cg transform='translate(-48.8984375%2c -12)' style='color:black !important' class='label'%3e%3crect/%3e%3cforeignObject height='24' width='97.796875'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='color: rgb(0%2c 0%2c 0) !important%3b display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel' style='color:black !important'%3e%3cp%3eTerraform CLI%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(619.58984375%2c 451)' id='flowchart-PortRule-4' class='node default'%3e%3crect height='78' width='170.296875' y='-39' x='-85.1484375' style='fill:%23ffe0b2 !important%3bstroke:%23ffb74d !important' class='basic label-container'/%3e%3cg transform='translate(-55.1484375%2c -24)' style='color:black !important' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='110.296875'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='color: rgb(0%2c 0%2c 0) !important%3b display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel' style='color:black !important'%3e%3cp%3ePort 4141%3cbr /%3e(Inbound Allow)%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(869.8671875%2c 1034.5)' id='flowchart-StateFiles-5' class='node default'%3e%3crect height='78' width='208.484375' y='-39' x='-104.2421875' style='fill:%23f3e5f5 !important%3bstroke:%23ba68c8 !important' class='basic label-container'/%3e%3cg transform='translate(-74.2421875%2c -24)' style='color:black !important' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='148.484375'%3e%3cdiv xmlns='http://www.w3.org/1999/xhtml' style='color: rgb(0%2c 0%2c 0) !important%3b display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b'%3e%3cspan class='nodeLabel' style='color:black !important'%3e%3cp%3eTerraform State Files%3cbr /%3e(.tfstate)%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
ℹ️ 테스트 환경 구성
Atlantis 접근 시 HTTP 사용:
설정 간소화: 도메인과 별도 인증서 없이 Azure VM 공용 IP로 직접 접근
Docker를 이용한 Atlantis 배포:
환경 격리: 호스트 시스템에 영향 없는 격리된 실행 환경
간편한 배포: 단일 명령어로 Atlantis 서버 실행 및 관리
빠른 시작: Kubernetes 클러스터 설정 없이 빠르게 설치 가능
⚠️ 운영환경 배포 시 고려사항
실제 운영환경에서는 다음 방식을 권장합니다
정식 도메인 + SSL 인증서: Let's Encrypt 또는 공인인증서 사용
온프레미스 Git 서버: GitLab CE/EE, GitHub Enterprise 등 내부 호스팅 Git 플랫폼 권장
Kubernetes + Helm: Atlantis를 AKS 클러스터에 Helm 차트로 배포
LoadBalancer/Ingress: Azure Load Balancer 또는 Application Gateway 활용
1. GitOps 아키텍처 설계
GitOps 철학과 Atlantis 워크플로우
GitOps는 Git 저장소를 중심으로 인프라와 애플리케이션을 관리하는 방법론입니다.
Atlantis는 이 개념을 Terraform 환경에서 쉽게 구현할 수 있게 해줍니다.
%3bfill:%23ECECFF%3b%7d%23mermaid-2 text.actor%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-2 .actor-line%7bstroke:hsl(259.6261682243%2c 59.7765363128%25%2c 87.9019607843%25)%3b%7d%23mermaid-2 .messageLine0%7bstroke-width:1.5%3bstroke-dasharray:none%3bstroke:%23333%3b%7d%23mermaid-2 .messageLine1%7bstroke-width:1.5%3bstroke-dasharray:2%2c2%3bstroke:%23333%3b%7d%23mermaid-2 %23arrowhead path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-2 .sequenceNumber%7bfill:white%3b%7d%23mermaid-2 %23sequencenumber%7bfill:%23333%3b%7d%23mermaid-2 %23crosshead path%7bfill:%23333%3bstroke:%23333%3b%7d%23mermaid-2 .messageText%7bfill:%23333%3bstroke:none%3b%7d%23mermaid-2 .labelBox%7bstroke:hsl(259.6261682243%2c 59.7765363128%25%2c 87.9019607843%25)%3bfill:%23ECECFF%3b%7d%23mermaid-2 .labelText%2c%23mermaid-2 .labelText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-2 .loopText%2c%23mermaid-2 .loopText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-2 .loopLine%7bstroke-width:2px%3bstroke-dasharray:2%2c2%3bstroke:hsl(259.6261682243%2c 59.7765363128%25%2c 87.9019607843%25)%3bfill:hsl(259.6261682243%2c 59.7765363128%25%2c 87.9019607843%25)%3b%7d%23mermaid-2 .note%7bstroke:%23aaaa33%3bfill:%23fff5ad%3b%7d%23mermaid-2 .noteText%2c%23mermaid-2 .noteText%26gt%3btspan%7bfill:black%3bstroke:none%3b%7d%23mermaid-2 .activation0%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-2 .activation1%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-2 .activation2%7bfill:%23f4f4f4%3bstroke:%23666%3b%7d%23mermaid-2 .actorPopupMenu%7bposition:absolute%3b%7d%23mermaid-2 .actorPopupMenuPanel%7bposition:absolute%3bfill:%23ECECFF%3bbox-shadow:0px 8px 16px 0px rgba(0%2c0%2c0%2c0.2)%3bfilter:drop-shadow(3px 5px 2px rgb(0 0 0 / 0.4))%3b%7d%23mermaid-2 .actor-man line%7bstroke:hsl(259.6261682243%2c 59.7765363128%25%2c 87.9019607843%25)%3bfill:%23ECECFF%3b%7d%23mermaid-2 .actor-man circle%2c%23mermaid-2 line%7bstroke:hsl(259.6261682243%2c 59.7765363128%25%2c 87.9019607843%25)%3bfill:%23ECECFF%3bstroke-width:2px%3b%7d%23mermaid-2 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg/%3e%3cdefs%3e%3csymbol height='24' width='24' id='computer'%3e%3cpath d='M2 2v13h20v-13h-20zm18 11h-16v-9h16v9zm-10.228 6l.466-1h3.524l.467 1h-4.457zm14.228 3h-24l2-6h2.104l-1.33 4h18.45l-1.297-4h2.073l2 6zm-5-10h-14v-7h14v7z' transform='scale(.5)'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol clip-rule='evenodd' fill-rule='evenodd' id='database'%3e%3cpath d='M12.258.001l.256.004.255.005.253.008.251.01.249.012.247.015.246.016.242.019.241.02.239.023.236.024.233.027.231.028.229.031.225.032.223.034.22.036.217.038.214.04.211.041.208.043.205.045.201.046.198.048.194.05.191.051.187.053.183.054.18.056.175.057.172.059.168.06.163.061.16.063.155.064.15.066.074.033.073.033.071.034.07.034.069.035.068.035.067.035.066.035.064.036.064.036.062.036.06.036.06.037.058.037.058.037.055.038.055.038.053.038.052.038.051.039.05.039.048.039.047.039.045.04.044.04.043.04.041.04.04.041.039.041.037.041.036.041.034.041.033.042.032.042.03.042.029.042.027.042.026.043.024.043.023.043.021.043.02.043.018.044.017.043.015.044.013.044.012.044.011.045.009.044.007.045.006.045.004.045.002.045.001.045v17l-.001.045-.002.045-.004.045-.006.045-.007.045-.009.044-.011.045-.012.044-.013.044-.015.044-.017.043-.018.044-.02.043-.021.043-.023.043-.024.043-.026.043-.027.042-.029.042-.03.042-.032.042-.033.042-.034.041-.036.041-.037.041-.039.041-.04.041-.041.04-.043.04-.044.04-.045.04-.047.039-.048.039-.05.039-.051.039-.052.038-.053.038-.055.038-.055.038-.058.037-.058.037-.06.037-.06.036-.062.036-.064.036-.064.036-.066.035-.067.035-.068.035-.069.035-.07.034-.071.034-.073.033-.074.033-.15.066-.155.064-.16.063-.163.061-.168.06-.172.059-.175.057-.18.056-.183.054-.187.053-.191.051-.194.05-.198.048-.201.046-.205.045-.208.043-.211.041-.214.04-.217.038-.22.036-.223.034-.225.032-.229.031-.231.028-.233.027-.236.024-.239.023-.241.02-.242.019-.246.016-.247.015-.249.012-.251.01-.253.008-.255.005-.256.004-.258.001-.258-.001-.256-.004-.255-.005-.253-.008-.251-.01-.249-.012-.247-.015-.245-.016-.243-.019-.241-.02-.238-.023-.236-.024-.234-.027-.231-.028-.228-.031-.226-.032-.223-.034-.22-.036-.217-.038-.214-.04-.211-.041-.208-.043-.204-.045-.201-.046-.198-.048-.195-.05-.19-.051-.187-.053-.184-.054-.179-.056-.176-.057-.172-.059-.167-.06-.164-.061-.159-.063-.155-.064-.151-.066-.074-.033-.072-.033-.072-.034-.07-.034-.069-.035-.068-.035-.067-.035-.066-.035-.064-.036-.063-.036-.062-.036-.061-.036-.06-.037-.058-.037-.057-.037-.056-.038-.055-.038-.053-.038-.052-.038-.051-.039-.049-.039-.049-.039-.046-.039-.046-.04-.044-.04-.043-.04-.041-.04-.04-.041-.039-.041-.037-.041-.036-.041-.034-.041-.033-.042-.032-.042-.03-.042-.029-.042-.027-.042-.026-.043-.024-.043-.023-.043-.021-.043-.02-.043-.018-.044-.017-.043-.015-.044-.013-.044-.012-.044-.011-.045-.009-.044-.007-.045-.006-.045-.004-.045-.002-.045-.001-.045v-17l.001-.045.002-.045.004-.045.006-.045.007-.045.009-.044.011-.045.012-.044.013-.044.015-.044.017-.043.018-.044.02-.043.021-.043.023-.043.024-.043.026-.043.027-.042.029-.042.03-.042.032-.042.033-.042.034-.041.036-.041.037-.041.039-.041.04-.041.041-.04.043-.04.044-.04.046-.04.046-.039.049-.039.049-.039.051-.039.052-.038.053-.038.055-.038.056-.038.057-.037.058-.037.06-.037.061-.036.062-.036.063-.036.064-.036.066-.035.067-.035.068-.035.069-.035.07-.034.072-.034.072-.033.074-.033.151-.066.155-.064.159-.063.164-.061.167-.06.172-.059.176-.057.179-.056.184-.054.187-.053.19-.051.195-.05.198-.048.201-.046.204-.045.208-.043.211-.041.214-.04.217-.038.22-.036.223-.034.226-.032.228-.031.231-.028.234-.027.236-.024.238-.023.241-.02.243-.019.245-.016.247-.015.249-.012.251-.01.253-.008.255-.005.256-.004.258-.001.258.001zm-9.258 20.499v.01l.001.021.003.021.004.022.005.021.006.022.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.023.018.024.019.024.021.024.022.025.023.024.024.025.052.049.056.05.061.051.066.051.07.051.075.051.079.052.084.052.088.052.092.052.097.052.102.051.105.052.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.048.144.049.147.047.152.047.155.047.16.045.163.045.167.043.171.043.176.041.178.041.183.039.187.039.19.037.194.035.197.035.202.033.204.031.209.03.212.029.216.027.219.025.222.024.226.021.23.02.233.018.236.016.24.015.243.012.246.01.249.008.253.005.256.004.259.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.021.224-.024.22-.026.216-.027.212-.028.21-.031.205-.031.202-.034.198-.034.194-.036.191-.037.187-.039.183-.04.179-.04.175-.042.172-.043.168-.044.163-.045.16-.046.155-.046.152-.047.148-.048.143-.049.139-.049.136-.05.131-.05.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.053.083-.051.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.05.023-.024.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.023.01-.022.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.127l-.077.055-.08.053-.083.054-.085.053-.087.052-.09.052-.093.051-.095.05-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.045-.118.044-.12.043-.122.042-.124.042-.126.041-.128.04-.13.04-.132.038-.134.038-.135.037-.138.037-.139.035-.142.035-.143.034-.144.033-.147.032-.148.031-.15.03-.151.03-.153.029-.154.027-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.01-.179.008-.179.008-.181.006-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.006-.179-.008-.179-.008-.178-.01-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.027-.153-.029-.151-.03-.15-.03-.148-.031-.146-.032-.145-.033-.143-.034-.141-.035-.14-.035-.137-.037-.136-.037-.134-.038-.132-.038-.13-.04-.128-.04-.126-.041-.124-.042-.122-.042-.12-.044-.117-.043-.116-.045-.113-.045-.112-.046-.109-.047-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.05-.093-.052-.09-.051-.087-.052-.085-.053-.083-.054-.08-.054-.077-.054v4.127zm0-5.654v.011l.001.021.003.021.004.021.005.022.006.022.007.022.009.022.01.022.011.023.012.023.013.023.015.024.016.023.017.024.018.024.019.024.021.024.022.024.023.025.024.024.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.052.11.051.114.051.119.052.123.05.127.051.131.05.135.049.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.044.171.042.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.022.23.02.233.018.236.016.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.012.241-.015.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.048.139-.05.136-.049.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.051.051-.049.023-.025.023-.024.021-.025.02-.024.019-.024.018-.024.017-.024.015-.023.014-.023.013-.024.012-.022.01-.023.01-.023.008-.022.006-.022.006-.022.004-.021.004-.022.001-.021.001-.021v-4.139l-.077.054-.08.054-.083.054-.085.052-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.049-.105.048-.106.047-.109.047-.111.046-.114.045-.115.044-.118.044-.12.044-.122.042-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.035-.143.033-.144.033-.147.033-.148.031-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.025-.161.024-.162.023-.163.022-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.011-.178.009-.179.009-.179.007-.181.007-.182.005-.182.004-.184.003-.184.002h-.37l-.184-.002-.184-.003-.182-.004-.182-.005-.181-.007-.179-.007-.179-.009-.178-.009-.176-.011-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.022-.162-.023-.161-.024-.159-.025-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.031-.146-.033-.145-.033-.143-.033-.141-.035-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.04-.126-.041-.124-.042-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.047-.105-.048-.102-.049-.1-.049-.097-.05-.095-.051-.093-.051-.09-.051-.087-.053-.085-.052-.083-.054-.08-.054-.077-.054v4.139zm0-5.666v.011l.001.02.003.022.004.021.005.022.006.021.007.022.009.023.01.022.011.023.012.023.013.023.015.023.016.024.017.024.018.023.019.024.021.025.022.024.023.024.024.025.052.05.056.05.061.05.066.051.07.051.075.052.079.051.084.052.088.052.092.052.097.052.102.052.105.051.11.052.114.051.119.051.123.051.127.05.131.05.135.05.139.049.144.048.147.048.152.047.155.046.16.045.163.045.167.043.171.043.176.042.178.04.183.04.187.038.19.037.194.036.197.034.202.033.204.032.209.03.212.028.216.027.219.025.222.024.226.021.23.02.233.018.236.017.24.014.243.012.246.01.249.008.253.006.256.003.259.001.26-.001.257-.003.254-.006.25-.008.247-.01.244-.013.241-.014.237-.016.233-.018.231-.02.226-.022.224-.024.22-.025.216-.027.212-.029.21-.03.205-.032.202-.033.198-.035.194-.036.191-.037.187-.039.183-.039.179-.041.175-.042.172-.043.168-.044.163-.045.16-.045.155-.047.152-.047.148-.048.143-.049.139-.049.136-.049.131-.051.126-.05.123-.051.118-.052.114-.051.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.052.07-.051.065-.051.06-.051.056-.05.051-.049.023-.025.023-.025.021-.024.02-.024.019-.024.018-.024.017-.024.015-.023.014-.024.013-.023.012-.023.01-.022.01-.023.008-.022.006-.022.006-.022.004-.022.004-.021.001-.021.001-.021v-4.153l-.077.054-.08.054-.083.053-.085.053-.087.053-.09.051-.093.051-.095.051-.097.05-.1.049-.102.048-.105.048-.106.048-.109.046-.111.046-.114.046-.115.044-.118.044-.12.043-.122.043-.124.042-.126.041-.128.04-.13.039-.132.039-.134.038-.135.037-.138.036-.139.036-.142.034-.143.034-.144.033-.147.032-.148.032-.15.03-.151.03-.153.028-.154.028-.156.027-.158.026-.159.024-.161.024-.162.023-.163.023-.165.021-.166.02-.167.019-.169.018-.169.017-.171.016-.173.015-.173.014-.175.013-.175.012-.177.01-.178.01-.179.009-.179.007-.181.006-.182.006-.182.004-.184.003-.184.001-.185.001-.185-.001-.184-.001-.184-.003-.182-.004-.182-.006-.181-.006-.179-.007-.179-.009-.178-.01-.176-.01-.176-.012-.175-.013-.173-.014-.172-.015-.171-.016-.17-.017-.169-.018-.167-.019-.166-.02-.165-.021-.163-.023-.162-.023-.161-.024-.159-.024-.157-.026-.156-.027-.155-.028-.153-.028-.151-.03-.15-.03-.148-.032-.146-.032-.145-.033-.143-.034-.141-.034-.14-.036-.137-.036-.136-.037-.134-.038-.132-.039-.13-.039-.128-.041-.126-.041-.124-.041-.122-.043-.12-.043-.117-.044-.116-.044-.113-.046-.112-.046-.109-.046-.106-.048-.105-.048-.102-.048-.1-.05-.097-.049-.095-.051-.093-.051-.09-.052-.087-.052-.085-.053-.083-.053-.08-.054-.077-.054v4.153zm8.74-8.179l-.257.004-.254.005-.25.008-.247.011-.244.012-.241.014-.237.016-.233.018-.231.021-.226.022-.224.023-.22.026-.216.027-.212.028-.21.031-.205.032-.202.033-.198.034-.194.036-.191.038-.187.038-.183.04-.179.041-.175.042-.172.043-.168.043-.163.045-.16.046-.155.046-.152.048-.148.048-.143.048-.139.049-.136.05-.131.05-.126.051-.123.051-.118.051-.114.052-.11.052-.106.052-.101.052-.096.052-.092.052-.088.052-.083.052-.079.052-.074.051-.07.052-.065.051-.06.05-.056.05-.051.05-.023.025-.023.024-.021.024-.02.025-.019.024-.018.024-.017.023-.015.024-.014.023-.013.023-.012.023-.01.023-.01.022-.008.022-.006.023-.006.021-.004.022-.004.021-.001.021-.001.021.001.021.001.021.004.021.004.022.006.021.006.023.008.022.01.022.01.023.012.023.013.023.014.023.015.024.017.023.018.024.019.024.02.025.021.024.023.024.023.025.051.05.056.05.06.05.065.051.07.052.074.051.079.052.083.052.088.052.092.052.096.052.101.052.106.052.11.052.114.052.118.051.123.051.126.051.131.05.136.05.139.049.143.048.148.048.152.048.155.046.16.046.163.045.168.043.172.043.175.042.179.041.183.04.187.038.191.038.194.036.198.034.202.033.205.032.21.031.212.028.216.027.22.026.224.023.226.022.231.021.233.018.237.016.241.014.244.012.247.011.25.008.254.005.257.004.26.001.26-.001.257-.004.254-.005.25-.008.247-.011.244-.012.241-.014.237-.016.233-.018.231-.021.226-.022.224-.023.22-.026.216-.027.212-.028.21-.031.205-.032.202-.033.198-.034.194-.036.191-.038.187-.038.183-.04.179-.041.175-.042.172-.043.168-.043.163-.045.16-.046.155-.046.152-.048.148-.048.143-.048.139-.049.136-.05.131-.05.126-.051.123-.051.118-.051.114-.052.11-.052.106-.052.101-.052.096-.052.092-.052.088-.052.083-.052.079-.052.074-.051.07-.052.065-.051.06-.05.056-.05.051-.05.023-.025.023-.024.021-.024.02-.025.019-.024.018-.024.017-.023.015-.024.014-.023.013-.023.012-.023.01-.023.01-.022.008-.022.006-.023.006-.021.004-.022.004-.021.001-.021.001-.021-.001-.021-.001-.021-.004-.021-.004-.022-.006-.021-.006-.023-.008-.022-.01-.022-.01-.023-.012-.023-.013-.023-.014-.023-.015-.024-.017-.023-.018-.024-.019-.024-.02-.025-.021-.024-.023-.024-.023-.025-.051-.05-.056-.05-.06-.05-.065-.051-.07-.052-.074-.051-.079-.052-.083-.052-.088-.052-.092-.052-.096-.052-.101-.052-.106-.052-.11-.052-.114-.052-.118-.051-.123-.051-.126-.051-.131-.05-.136-.05-.139-.049-.143-.048-.148-.048-.152-.048-.155-.046-.16-.046-.163-.045-.168-.043-.172-.043-.175-.042-.179-.041-.183-.04-.187-.038-.191-.038-.194-.036-.198-.034-.202-.033-.205-.032-.21-.031-.212-.028-.216-.027-.22-.026-.224-.023-.226-.022-.231-.021-.233-.018-.237-.016-.241-.014-.244-.012-.247-.011-.25-.008-.254-.005-.257-.004-.26-.001-.26.001z' transform='scale(.5)'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3csymbol height='24' width='24' id='clock'%3e%3cpath d='M12 2c5.514 0 10 4.486 10 10s-4.486 10-10 10-10-4.486-10-10 4.486-10 10-10zm0-2c-6.627 0-12 5.373-12 12s5.373 12 12 12 12-5.373 12-12-5.373-12-12-12zm5.848 12.459c.202.038.202.333.001.372-1.907.361-6.045 1.111-6.547 1.111-.719 0-1.301-.582-1.301-1.301 0-.512.77-5.447 1.125-7.445.034-.192.312-.181.343.014l.985 6.238 5.394 1.011z' transform='scale(.5)'/%3e%3c/symbol%3e%3c/defs%3e%3cdefs%3e%3cmarker orient='auto-start-reverse' markerHeight='12' markerWidth='12' markerUnits='userSpaceOnUse' refY='5' refX='7.9' id='arrowhead'%3e%3cpath d='M -1 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker refY='4.5' refX='4' orient='auto' markerHeight='8' markerWidth='15' id='crosshead'%3e%3cpath style='stroke-dasharray: 0%2c 0%3b' d='M 1%2c2 L 6%2c7 M 6%2c2 L 1%2c7' stroke-width='1pt' stroke='black' fill='none'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker orient='auto' markerHeight='28' markerWidth='20' refY='7' refX='15.5' id='filled-head'%3e%3cpath d='M 18%2c7 L9%2c13 L14%2c7 L9%2c1 Z'/%3e%3c/marker%3e%3c/defs%3e%3cdefs%3e%3cmarker orient='auto' markerHeight='40' markerWidth='60' refY='15' refX='15' id='sequencenumber'%3e%3ccircle r='6' cy='15' cx='15'/%3e%3c/marker%3e%3c/defs%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='80' x='230'%3e1. Terraform %ec%bd%94%eb%93%9c %eb%b3%80%ea%b2%bd %eb%b0%8f PR %ec%83%9d%ec%84%b1%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='109' x2='383' y1='109' x1='76'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='124' x='546'%3e2. Webhook %ec%a0%84%ec%86%a1 (PR %ec%9d%b4%eb%b2%a4%ed%8a%b8)%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='153' x2='703' y1='153' x1='388'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='168' x='708'%3e3. Terraform Plan %ec%8b%a4%ed%96%89%3c/text%3e%3cpath style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' d='M 708%2c197 C 768%2c187 768%2c227 708%2c217'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='242' x='549'%3e4. Plan %ea%b2%b0%ea%b3%bc%eb%a5%bc PR %ec%bd%94%eb%a9%98%ed%8a%b8%eb%a1%9c %ea%b2%8c%ec%8b%9c%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='271' x2='391' y1='271' x1='706'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='286' x='790'%3e5. %ec%bd%94%eb%93%9c %eb%a6%ac%eb%b7%b0 %eb%b0%8f %ec%8a%b9%ec%9d%b8%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='315' x2='391' y1='315' x1='1188'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='330' x='230'%3e6. 'atlantis apply' %ec%bd%94%eb%a9%98%ed%8a%b8 %ec%9e%91%ec%84%b1%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='359' x2='383' y1='359' x1='76'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='374' x='546'%3e7. Apply %eb%aa%85%eb%a0%b9 Webhook %ec%a0%84%ec%86%a1%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='403' x2='703' y1='403' x1='388'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='418' x='847'%3e8. Terraform Apply %ec%8b%a4%ed%96%89%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='447' x2='985' y1='447' x1='708'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='462' x='850'%3e9. %eb%a6%ac%ec%86%8c%ec%8a%a4 %ec%83%9d%ec%84%b1/%ec%88%98%ec%a0%95 %ea%b2%b0%ea%b3%bc %eb%b0%98%ed%99%98%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='491' x2='711' y1='491' x1='988'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='506' x='549'%3e10. Apply %ea%b2%b0%ea%b3%bc%eb%a5%bc PR %ec%bd%94%eb%a9%98%ed%8a%b8%eb%a1%9c %ea%b2%8c%ec%8b%9c%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='535' x2='391' y1='535' x1='706'/%3e%3ctext style='font-family: arial%2c sans-serif%3b font-size: 16px%3b font-weight: 400%3b' dy='1em' class='messageText' alignment-baseline='middle' dominant-baseline='middle' text-anchor='middle' y='550' x='230'%3e11. PR Merge %ec%99%84%eb%a3%8c%3c/text%3e%3cline style='fill: none%3b' marker-end='url(%23arrowhead)' stroke='none' stroke-width='2' class='messageLine0' y2='579' x2='383' y1='579' x1='76'/%3e%3c/svg%3e)
Multi-Environment 전략 비교
ℹ️ 환경 분리 전략
Atlantis에서는 두 가지 주요 환경 분리 방법을 제공합니다. 각각의 장단점을 비교하여 프로젝트에 적합한 방식을 선택하세요.
이 가이드에서는 Directory 기반 방식을 채택합니다.
구분 | Directory 기반 | Workspace 기반 |
|---|---|---|
구조 |
| 단일 디렉토리 + workspace |
관리 복잡도 | 🟢 낮음 | 🟡 중간 |
상태 격리 | 🟢 완전 격리 | 🟡 논리적 격리 |
코드 중복 | 🔴 높음 (환경별 중복) | 🟢 낮음 (공통 코드) |
실수 위험성 | 🟢 낮음 (물리적 분리) | 🔴 높음 (workspace 혼동) |
권장 용도 | 중소규모 프로젝트 | 대규모 엔터프라이즈 |
2. Atlantis 서버 구성
사전 준비사항
실습을 시작하기 전에 다음 준비사항을 완료해 주세요.
ℹ️ 체크리스트
1. Azure
활성화된 Azure 구독 및 소유자 권한
Entra ID에서 Service Principal 생성 권한 (App Registration)
Azure CLI, VS Code, Git 설치
2. GitHub 계정
최소 2개의 GitHub 계정 (PR 작성자 + 승인자)
Terraform 코드를 저장할 저장소 (저장소 소유자 또는 Collaborator 권한)
Personal Access Token 발급 (저장소 소유자 계정에서)
실습 진행 순서
이 실습은 다음 5단계 순서로 진행됩니다. 각 단계에서 생성된 정보를 다음 단계에서 바로 활용하므로 순서대로 따라해 주세요.
%3btext-align:center%3b%7d%23mermaid-3 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-3 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-3 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-3 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-3 .cluster text%7bfill:%23333%3b%7d%23mermaid-3 .cluster span%7bcolor:%23333%3b%7d%23mermaid-3 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-3 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-3 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-3 .icon-shape%2c%23mermaid-3 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-3 .icon-shape p%2c%23mermaid-3 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-3 .icon-shape rect%2c%23mermaid-3 .image-shape rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-3 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-3 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-3 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-3_flowchart-v2-pointEnd'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='4.5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-3_flowchart-v2-pointStart'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 5 L 10 10 L 10 0 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='11' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-3_flowchart-v2-circleEnd'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='-1' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-3_flowchart-v2-circleStart'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='12' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-3_flowchart-v2-crossEnd'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='-1' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-3_flowchart-v2-crossStart'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'/%3e%3cg class='edgePaths'%3e%3cpath marker-end='url(%23mermaid-3_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Step1_Step2_0' d='M243.859%2c47L248.026%2c47C252.193%2c47%2c260.526%2c47%2c268.193%2c47C275.859%2c47%2c282.859%2c47%2c286.359%2c47L289.859%2c47'/%3e%3cpath marker-end='url(%23mermaid-3_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Step2_Step3_0' d='M551.094%2c47L555.26%2c47C559.427%2c47%2c567.76%2c47%2c575.427%2c47C583.094%2c47%2c590.094%2c47%2c593.594%2c47L597.094%2c47'/%3e%3cpath marker-end='url(%23mermaid-3_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Step3_Step4_0' d='M785.984%2c47L790.151%2c47C794.318%2c47%2c802.651%2c47%2c810.318%2c47C817.984%2c47%2c824.984%2c47%2c828.484%2c47L831.984%2c47'/%3e%3cpath marker-end='url(%23mermaid-3_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-solid edge-thickness-normal edge-pattern-solid flowchart-link' id='L_Step4_Step5_0' d='M1061.609%2c47L1065.776%2c47C1069.943%2c47%2c1078.276%2c47%2c1085.943%2c47C1093.609%2c47%2c1100.609%2c47%2c1104.109%2c47L1107.609%2c47'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg class='edgeLabel'%3e%3cg transform='translate(0%2c 0)' class='label'%3e%3cforeignObject height='0' width='0'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg transform='translate(0%2c 0)' class='label'%3e%3cforeignObject height='0' width='0'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg transform='translate(0%2c 0)' class='label'%3e%3cforeignObject height='0' width='0'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg class='edgeLabel'%3e%3cg transform='translate(0%2c 0)' class='label'%3e%3cforeignObject height='0' width='0'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg transform='translate(125.9296875%2c 47)' id='flowchart-Step1-0' class='node default'%3e%3crect height='78' width='235.859375' y='-39' x='-117.9296875' style='fill:%23e3f2fd !important%3bstroke:%231976d2 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-87.9296875%2c -24)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='175.859375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e1%ef%b8%8f%e2%83%a3 Azure %ec%9d%b8%ed%94%84%eb%9d%bc %ea%b5%ac%ec%b6%95%3cbr /%3e%e2%80%a2 VM %ec%83%9d%ec%84%b1 %2b Docker %ec%84%a4%ec%b9%98%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(422.4765625%2c 47)' id='flowchart-Step2-1' class='node default'%3e%3crect height='78' width='257.234375' y='-39' x='-128.6171875' style='fill:%23fff3e0 !important%3bstroke:%23f57c00 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-98.6171875%2c -24)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='197.234375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e2%ef%b8%8f%e2%83%a3 %ec%9d%b8%ec%a6%9d %ec%84%a4%ec%a0%95%3cbr /%3e%e2%80%a2 Service Principal %2b GitHub%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(693.5390625%2c 47)' id='flowchart-Step3-2' class='node default'%3e%3crect height='78' width='184.890625' y='-39' x='-92.4453125' style='fill:%23e8f5e8 !important%3bstroke:%23388e3c !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-62.4453125%2c -24)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='124.890625'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e3%ef%b8%8f%e2%83%a3 %ed%99%98%ea%b2%bd%eb%b3%80%ec%88%98 %ea%b5%ac%ec%84%b1%3cbr /%3e%e2%80%a2 .env %ed%8c%8c%ec%9d%bc %ec%83%9d%ec%84%b1%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(948.796875%2c 47)' id='flowchart-Step4-3' class='node default'%3e%3crect height='78' width='225.625' y='-39' x='-112.8125' style='fill:%23fce4ec !important%3bstroke:%23e91e63 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-82.8125%2c -24)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='165.625'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e4%ef%b8%8f%e2%83%a3 Atlantis %ec%8b%a4%ed%96%89%3cbr /%3e%e2%80%a2 Docker %ec%bb%a8%ed%85%8c%ec%9d%b4%eb%84%88 %ec%8b%9c%ec%9e%91%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(1223.5625%2c 47)' id='flowchart-Step5-4' class='node default'%3e%3crect height='78' width='223.90625' y='-39' x='-111.953125' style='fill:%23f1f8e9 !important%3bstroke:%23689f38 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-81.953125%2c -24)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='48' width='163.90625'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e5%ef%b8%8f%e2%83%a3 State %ec%a0%80%ec%9e%a5%ec%86%8c %ec%83%9d%ec%84%b1%3cbr /%3e%e2%80%a2 Storage Account %ea%b5%ac%ec%84%b1%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
1️⃣ Azure 인프라 구성
Atlantis 서버를 호스팅할 Azure VM을 생성하고 Docker를 설치합니다.
VM 생성
# 변수 선언
RESOURCE_GROUP="rg-atlantis-demo"
LOCATION="koreacentral"
VM_NAME="vm-atlantis"
VM_SIZE="Standard_B2s"
ADMIN_USERNAME="azureuser"

# 리소스 그룹 생성
az group create \
  --name "$RESOURCE_GROUP" \
  --location "$LOCATION"

# Ubuntu VM 생성 (password 인증)
az vm create \
  --resource-group "$RESOURCE_GROUP" \
  --name "$VM_NAME" \
  --image "Ubuntu2204" \
  --size "$VM_SIZE" \
  --admin-username "$ADMIN_USERNAME" \
  --authentication-type password \
  --admin-password "P@ssw0rd123!" \
  --public-ip-sku Standard

# HTTP/HTTPS 포트 열기 (Atlantis 웹 UI 및 GitHub 웹훅용)
az vm open-port \
  --resource-group "$RESOURCE_GROUP" \
  --name "$VM_NAME" \
  --port "4141"

# VM 공용 IP 주소 확인 (Atlantis 설정 및 GitHub 웹훅 URL에 사용)
az vm show \
  --resource-group "$RESOURCE_GROUP" \
  --name "$VM_NAME" \
  --show-details \
  --query "publicIps" \
  --output tsv
Docker 설치
VM에 SSH 접속 후 Docker를 설치합니다.
# 시스템 업데이트
sudo apt update && sudo apt upgrade -y

# Docker 설치를 위한 필수 패키지
sudo apt install -y apt-transport-https ca-certificates curl software-properties-common

# Docker GPG 키 추가
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmor -o /usr/share/keyrings/docker-archive-keyring.gpg

# Docker 저장소 추가
echo "deb [arch=$(dpkg --print-architecture) signed-by=/usr/share/keyrings/docker-archive-keyring.gpg] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null

# Docker 설치
sudo apt update
sudo apt install -y docker-ce docker-ce-cli containerd.io

# 현재 사용자를 docker 그룹에 추가
sudo usermod -aG docker $USER
2️⃣ Service Principal 및 GitHub 설정
Azure 인증을 위한 Service Principal과 GitHub 저장소를 설정합니다.
Service Principal 생성
Atlantis 서버가 Azure에 인증하여 리소스를 생성/수정/삭제할 수 있도록 Service Principal(서비스 계정)을 생성합니다.
ℹ️ 왜 VM Managed Identity를 사용하지 않나요?
Atlantis는 Docker 컨테이너로 실행되며, 컨테이너 내부에서는 호스트 VM의 Managed Identity에 접근할 수 없습니다.
따라서 Service Principal을 생성하여 환경변수로 인증 정보를 전달해야 합니다.
# 변수 선언
SP_NAME="sp-atlantis-terraform"
SUBSCRIPTION_ID=$(az account show --query id -o tsv)

# 1단계: Service Principal 생성 (역할 할당 없이)
az ad sp create-for-rbac \
  --name "$SP_NAME" \
  --skip-assignment \
  --output json

# 출력된 정보를 저장해두세요 (appId, password, tenant 필요)

# 2단계: 구독에 대한 Contributor 역할 할당 (실패 시 아래 Portal 가이드 참고)
az role assignment create \
  --assignee $(az ad sp list --display-name "$SP_NAME" --query "[0].appId" -o tsv) \
  --role "Contributor" \
  --scope "/subscriptions/$SUBSCRIPTION_ID"

# 1단계 결과에서 다음 값들을 .env 파일에서 사용:
# - appId → ARM_CLIENT_ID
# - password → ARM_CLIENT_SECRET
# - subscriptionId → ARM_SUBSCRIPTION_ID
# - tenant → ARM_TENANT_ID
ℹ️ CLI로 역할 할당 실패 시 Portal 사용
위의 az role assignment create 명령어가 에러로 실패하는 경우, Azure Portal에서 수동으로 역할을 할당할 수 있습니다:
Portal에서 IAM 역할 할당 단계:
Azure Portal → 구독 → 해당 구독 선택
Access control (IAM) → Add → Add role assignment
Role: "Contributor" 선택 → Next
Members: "User, group, or service principal" 선택
Select members: 위에서 생성한 Service Principal 이름(
sp-atlantis-terraform) 검색Review + assign 클릭하여 완료
GitHub 설정
GitHub Personal Access Token을 생성하고 Repository Webhook을 설정합니다.
Personal Access Token 생성
Atlantis가 GitHub API를 사용하기 위해 Personal Access Token이 필요합니다.
GitHub Settings → Developer settings → Personal access tokens → Tokens (classic)
"Generate new token" 클릭
다음 권한 선택:
repo(전체 저장소 액세스)admin:repo_hook(웹훅 생성)user(사용자 정보 읽기)
⚠️ 토큰 보안
생성된 토큰은 이후 Altalntis 환경변수로 사용됩니다. 외부에 노출되지 않도록 안전한 곳에 저장하시기 바랍니다.
GitHub Repository 생성
Terraform 코드를 저장하고 Atlantis와 연동할 GitHub 저장소를 생성합니다.
GitHub 저장소 생성:
GitHub → 우측 상단 "+" 아이콘 → "New repository"
Repository name:
terraform-atlantis-demo(또는 원하는 이름)Description: "Terraform + Atlantis GitOps Demo"
Public 선택 (GitHub 무료 계정에서 Private 저장소는 브랜치 보호 규칙 제한으로 Atlantis 승인 워크플로우가 제약됨)
"Add a README file"
off(나중에 실습용 코드 push 시 충돌 방지)"Add .gitignore"
No .gitignore(실습용 코드에 이미 포함되어 있음)"Create repository" 클릭
저장소 초기 설정 확인:
생성된 저장소의 URL 확인:
https://github.com/your-username/terraform-atlantis-demo이 URL은 환경변수
ATLANTIS_REPO_ALLOWLIST에서 사용됩니다
협업자 초대 (PR 승인 워크플로우 테스트용):
Repository → Settings → Manage access → "Add people"
두 번째 GitHub 계정을 Collaborator로 초대 (Write 권한)
초대받은 계정에서 이메일 또는 GitHub 알림을 통해 초대 수락
Repository Webhook 설정
Atlantis 서버가 GitHub PR 이벤트를 받기 위해 Webhook을 설정합니다.
Terraform 저장소 → Settings → Webhooks
"Add webhook" 클릭
설정값:
Payload URL:
http://your-vm-public-ip:4141/eventsContent type:
application/jsonSecret: 임의의 안전한 문자열 생성 (예:
webhook-secret-12345)SSL verification: Disable (테스트 환경용)
Let me select individual events: "Pull requests", "Issue comments", "Pushes" 선택
ℹ️ SSL Verification 비활성화
테스트 환경에서는 HTTP를 사용하므로 "Disable SSL verification" 옵션을 체크해야 합니다.
운영환경에서는 반드시 HTTPS와 유효한 SSL 인증서를 사용하세요.
3️⃣ 환경변수 파일 구성
이제 Azure VM에 SSH로 접속하여 앞서 생성한 모든 설정 정보를 .env 파일로 통합합니다.
# VM에 SSH 접속
ssh azureuser@your-vm-public-ip

# .env 파일 생성
vi .env
아래 환경변수들을 .env 파일에 입력하세요:
# GitHub 설정
ATLANTIS_GH_USER=your-github-username
ATLANTIS_GH_TOKEN=ghp_xxxxxxxxxxxxxxxxxxxx
ATLANTIS_GH_WEBHOOK_SECRET=webhook-secret-12345

# Atlantis 서버 설정
ATLANTIS_ATLANTIS_URL=http://your-vm-public-ip:4141
ATLANTIS_REPO_ALLOWLIST=github.com/your-org/*

# Terraform 설정
ATLANTIS_DEFAULT_TF_VERSION=v1.12.2
TF_VAR_admin_password=P@ssw0rd123!

# Azure 인증 정보
ARM_CLIENT_ID=your-service-principal-app-id
ARM_CLIENT_SECRET=your-service-principal-password
ARM_SUBSCRIPTION_ID=your-azure-subscription-id
ARM_TENANT_ID=your-azure-tenant-id

# PR 승인 정책 (Apply 실행 조건 설정)
ATLANTIS_REPO_CONFIG_JSON={"repos":[{"id":"/.*/","apply_requirements":["approved","mergeable","undiverged"],"allowed_overrides":["apply_requirements","workflow"],"allow_custom_workflows":true}]}
⚠️ 환경변수 주의사항
변수명은 반드시 위와 동일하게 사용해야 합니다. 변수명 변경 시 Atlantis가 인식하지 못합니다.
VM 패스워드 관련: TF_VAR_admin_password처럼 TF_VAR_ 접두사가 붙은 환경변수는 Terraform에서 자동으로 변수로 인식됩니다.
테스트 환경에서 Github Public 저장소를 사용하므로 패스워드를 terraform.tfvars 파일에 저장하면 외부로 노출됩니다.
따라서 위와 같이 Atlantis에서 환경변수로 정의합니다.
4️⃣ Atlantis 서버 실행
# 환경변수 파일 권한 설정
chmod 600 .env

# Atlantis 데이터 디렉토리 생성 및 권한 설정
mkdir -p ~/atlantis-data
chmod 777 ~/atlantis-data

# Docker run으로 Atlantis 시작
docker run -d \
  --name atlantis \
  -p 4141:4141 \
  --env-file .env \
  -v ~/atlantis-data:/atlantis-data \
  -e ATLANTIS_DATA_DIR=/atlantis-data \
  -e ATLANTIS_PORT=4141 \
  --restart unless-stopped \
  ghcr.io/runatlantis/atlantis:latest

# 컨테이너 상태 확인
docker ps | grep atlantis

# 로그 확인 (실시간)
docker logs -f atlantis

# 헬스체크 확인
curl -f http://localhost:4141/healthz

# Atlantis 웹 UI 접속 확인
curl -s http://localhost:4141 | grep -i "atlantis"
5️⃣ Terraform State 저장소 생성
Terraform State 파일을 저장할 Azure Storage Account를 미리 생성합니다.
이는 Bootstrap 단계로, Terraform 자체로는 순환 참조 문제가 발생하므로 Azure CLI로 수행합니다.
ℹ️ 왜 Azure CLI로 생성하는가?
순환 참조 문제 해결: Terraform State를 저장할 Storage Account를 Terraform으로 생성하면, 그 Terraform 코드의 State는 어디에 저장할까요?
이런 Bootstrap 리소스는 Azure CLI로 미리 생성하는 것이 모범 사례입니다.
# 변수 선언 (1단계에서 생성한 리소스 그룹 재사용)
RESOURCE_GROUP="rg-atlantis-demo"
LOCATION="koreacentral"
STORAGE_ACCOUNT="satfstate$(openssl rand -hex 4)"
CONTAINER_NAME="tfstate"

# Storage Account 생성 (보안 설정 포함)
az storage account create \
  --name "$STORAGE_ACCOUNT" \
  --resource-group "$RESOURCE_GROUP" \
  --location "$LOCATION" \
  --sku "Standard_LRS" \
  --min-tls-version "TLS1_2" \
  --allow-blob-public-access false

# tfstate 전용 컨테이너 생성
az storage container create \
  --name "$CONTAINER_NAME" \
  --account-name "$STORAGE_ACCOUNT" \
  --public-access off

# Service Principal에 Storage 권한 부여 (Terraform State 파일 접근용)
SP_OBJECT_ID=$(az ad sp list --display-name "sp-atlantis-terraform" --query "[0].id" -o tsv)
az role assignment create \
  --assignee "$SP_OBJECT_ID" \
  --role "Storage Blob Data Contributor" \
  --scope "/subscriptions/$(az account show --query id -o tsv)/resourceGroups/$RESOURCE_GROUP/providers/Microsoft.Storage/storageAccounts/$STORAGE_ACCOUNT"

# 생성된 정보 출력 (Terraform backend 설정에서 사용)
echo "리소스 그룹: $RESOURCE_GROUP"
echo "Storage Account: $STORAGE_ACCOUNT"
echo "컨테이너: $CONTAINER_NAME"
✅ State Lock 자동 지원
Azure Storage Account는 Terraform에서 자동으로 Blob Lease 기반 State Lock을 제공합니다.
별도 설정 없이도 동시 terraform apply 실행이 차단됩니다.
참고 문서: Microsoft Learn - Azure Storage에 Terraform 상태 저장에서 자세한 내용을 확인할 수 있습니다.
3. 실습용 Terraform 코드 준비
GitHub Repository Clone
실습을 위한 완성된 Terraform 코드를 다운로드하고 개인 저장소에 업로드합니다.
# 실습용 Terraform 코드 다운로드
git clone https://github.com/Seunghwan-You/atlantis_azure.git
cd atlantis_azure

# 저장소 구조 확인 (Windows)
tree /F

# 저장소 구조 확인 (Bash)
tree -L 3

# 원본 remote 제거 및 개인 저장소로 변경
git remote remove origin
git remote add origin https://github.com/your-username/terraform-atlantis-demo.git

# 코드를 개인 저장소에 push
git push -u origin main
💡 실습 환경별 설정 안내
이 저장소에는 environments/dev와 environments/prod 두 개의 환경이 구성되어 있습니다.
Dev 환경 (environments/dev/):
모든 리소스 생성 코드가 활성화되어 실제 리소스를 생성합니다
실습과 테스트 목적으로 사용하세요
Prod 환경 (environments/prod/):
원활한 실습을 위해
main.tf에서 리소스 생성 코드가 주석 처리되어 있습니다
본 가이드는 Dev 환경을 기준으로 진행하며, Prod 환경은 실습 완료 후 개별적으로 테스트하시기 바랍니다.
저장소 구조
atlantis_azure/
│  .gitignore
│  atlantis.yaml               # Atlantis 설정 파일
│  README.md                   # 프로젝트 설명
│
├─environments/                # 환경별 설정
│  ├─dev/                      # 개발 환경
│  │      main.tf              # 메인 Terraform 설정
│  │      terraform.tfvars     # 환경별 변수
│  │      variables.tf         # 변수 정의
│  │
│  └─prod/                     # 운영 환경
│          main.tf
│          terraform.tfvars
│          variables.tf
│
└─modules/                     # 재사용 가능한 모듈
    ├─networking/              # VNet/Subnet 모듈
    │      main.tf
    │      outputs.tf
    │      variables.tf
    │
    └─vm/                      # VM 생성 모듈
            main.tf
            outputs.tf
            variables.tf
주요 구성 요소
모듈 설계:
VM 모듈: Ubuntu 22.04 기반 VM 생성
네트워킹 모듈: VNet, Subnet, NSG 구성
환경별 분리: dev/prod 독립 관리
Backend 구성:
Azure Storage Account 기반 State 관리
환경별 별도 State 파일 (dev.tfstate, prod.tfstate)
State Lock 자동 지원
atlantis.yaml 설정 확인
version: 3
projects:
  - name: dev
    dir: environments/dev
    apply_requirements: [approved]
    autoplan:
      when_modified: ["**/*.tf", "**/*.tfvars", "../../modules/**/*.tf"]
      enabled: true
  - name: prod
    apply_requirements: [approved]
    dir: environments/prod
    autoplan:
      when_modified: ["**/*.tf", "**/*.tfvars", "../../modules/**/*.tf"]
      enabled: true
프로젝트 분리: dev/prod 환경을 개별 프로젝트로 관리
Auto Plan:
.tf,.tfvars파일이나 모듈 변경 시 자동으로terraform plan실행승인 필수:
apply실행 전 Pull Request 승인 필요모듈 감지:
modules/디렉토리 변경 시 연관된 환경에서 AutoPlan 실행
4. 초기 인프라 배포
첫 번째 배포 준비
Atlantis는 GitOps 도구이므로 모든 배포가 Pull Request를 통해 이루어집니다.
ℹ️ 초기 배포
atlantis.yaml파일의 설정에 따라 인프라 배포시 협업자 승인이 필요합니다.
초기 배포 단계:
브랜치 생성 (예:
feature/initial-deploy)Pull Request 생성
Atlantis Plan 확인
협업자 승인 (GitHub PR Approve)
atlantis apply실행 (승인 후 배포)
초기 배포 단계별 가이드
1단계: 기능 브랜치 생성 및 Storage Account 정보 업데이트
# 기능 브랜치 생성
git checkout -b feature/initial-deploy
다음으로 environments/dev/main.tf와 environments/prod/main.tf의 backend 설정을 앞서 생성한 스토리지 계정 정보로 수정합니다.
백엔드 설정 예시:
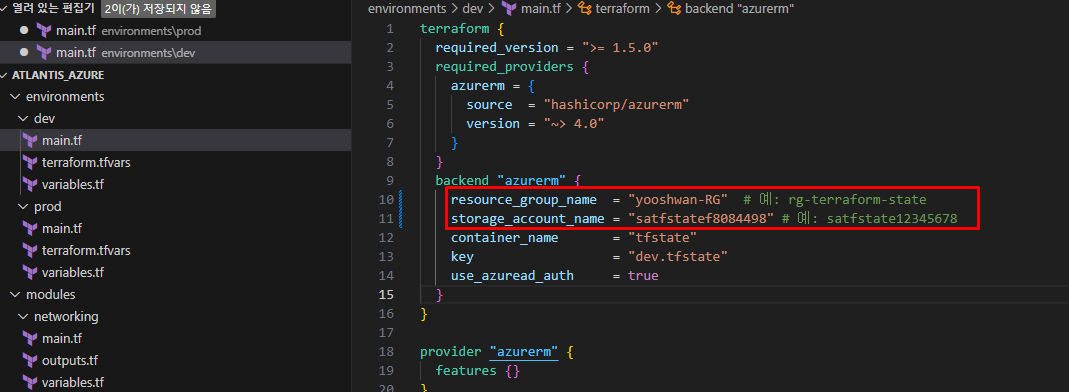
2단계: 변경사항 Push 및 PR 생성
# 변경사항 커밋
git add .
git commit -m "feat: Add initial infrastructure configuration"

# 원격 저장소에 push (업스트림 설정)
git push -u origin feature/initial-deploy
3단계: GitHub에서 Pull Request 생성
GitHub 저장소 → "Pull requests" → "New pull request"
base:
main← compare:feature/initial-deploy제목: "Initial Infrastructure Deployment"
"Create pull request" 클릭
PR 생성 후 우측 상단에 "Reviewers" → 협업자 계정 선택 (승인자 지정)
4단계: Plan 확인 및 승인
자동 Plan 실행: PR 생성 시 Atlantis가 자동으로
terraform plan실행
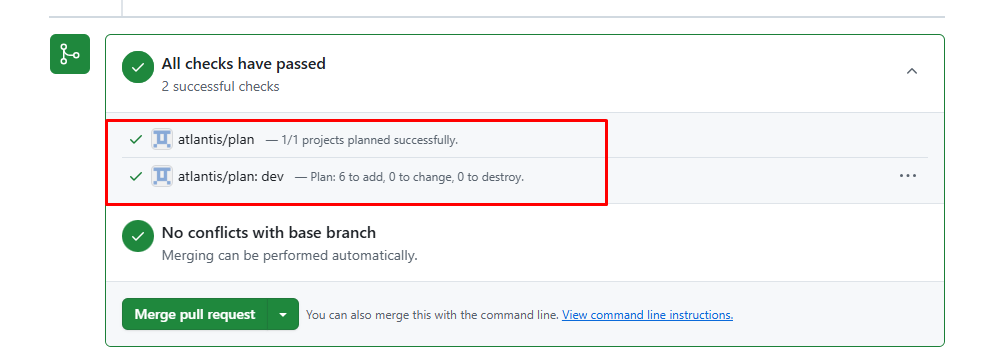
Plan 결과 검토: PR 코멘트에서 생성될 리소스 확인
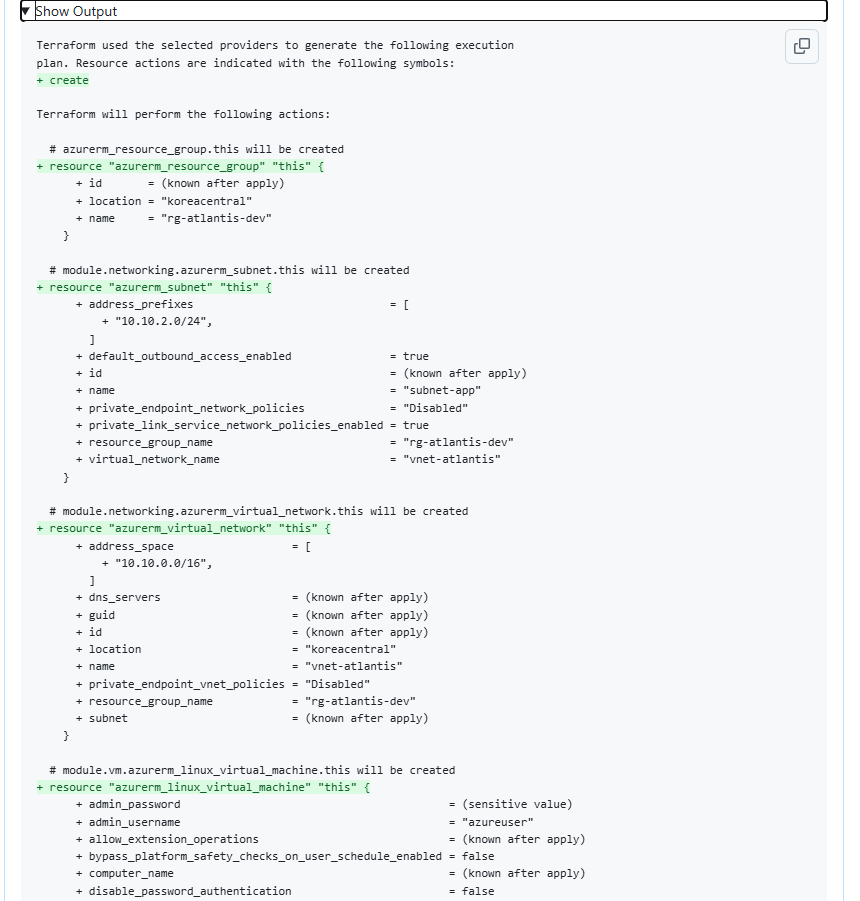
협업자 계정으로 Github 로그인 후 Approve 진행:
Files changed → Review changes → Approve
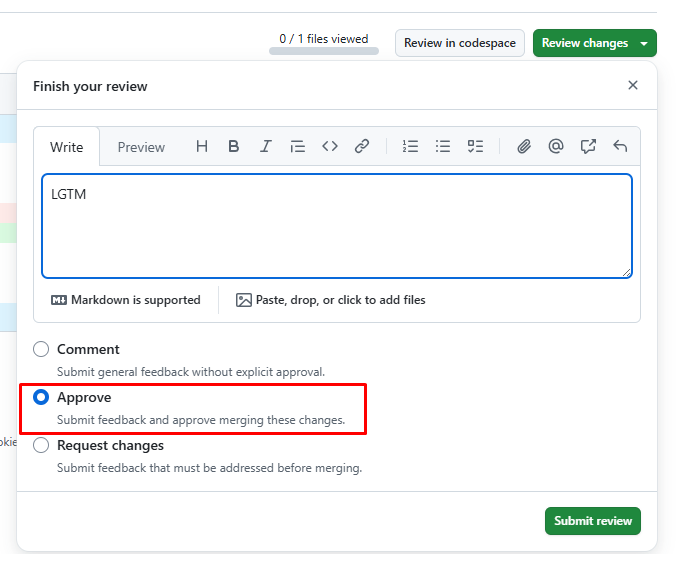
5단계: Apply 실행 및 배포
Apply 실행: PR에
atlantis apply코멘트 작성하여 배포 실행
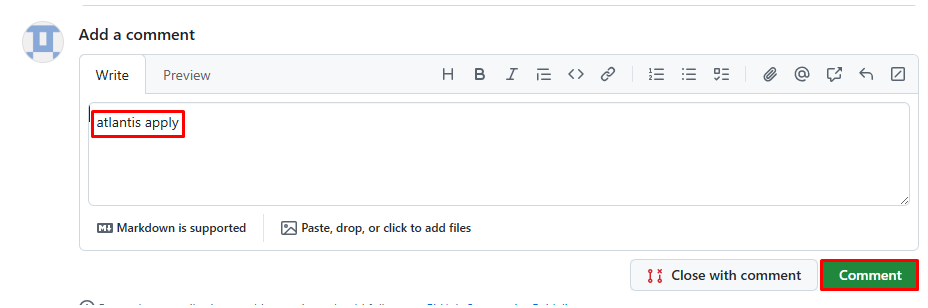
승인이 완료 되지 않았을 경우
apply가 실패하고 승인 필수 메시지가 표시됨
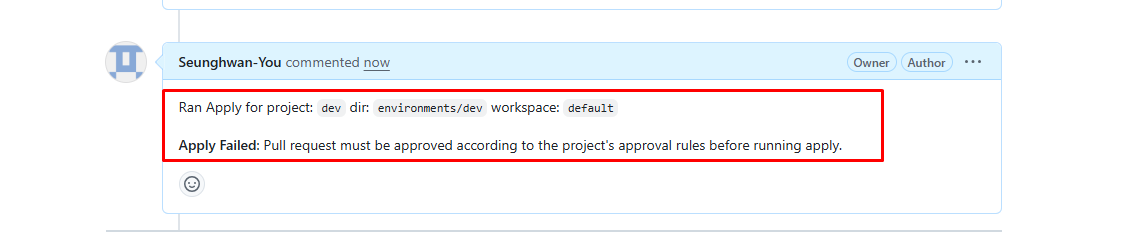
승인 완료 후
apply실행 및 배포 완료
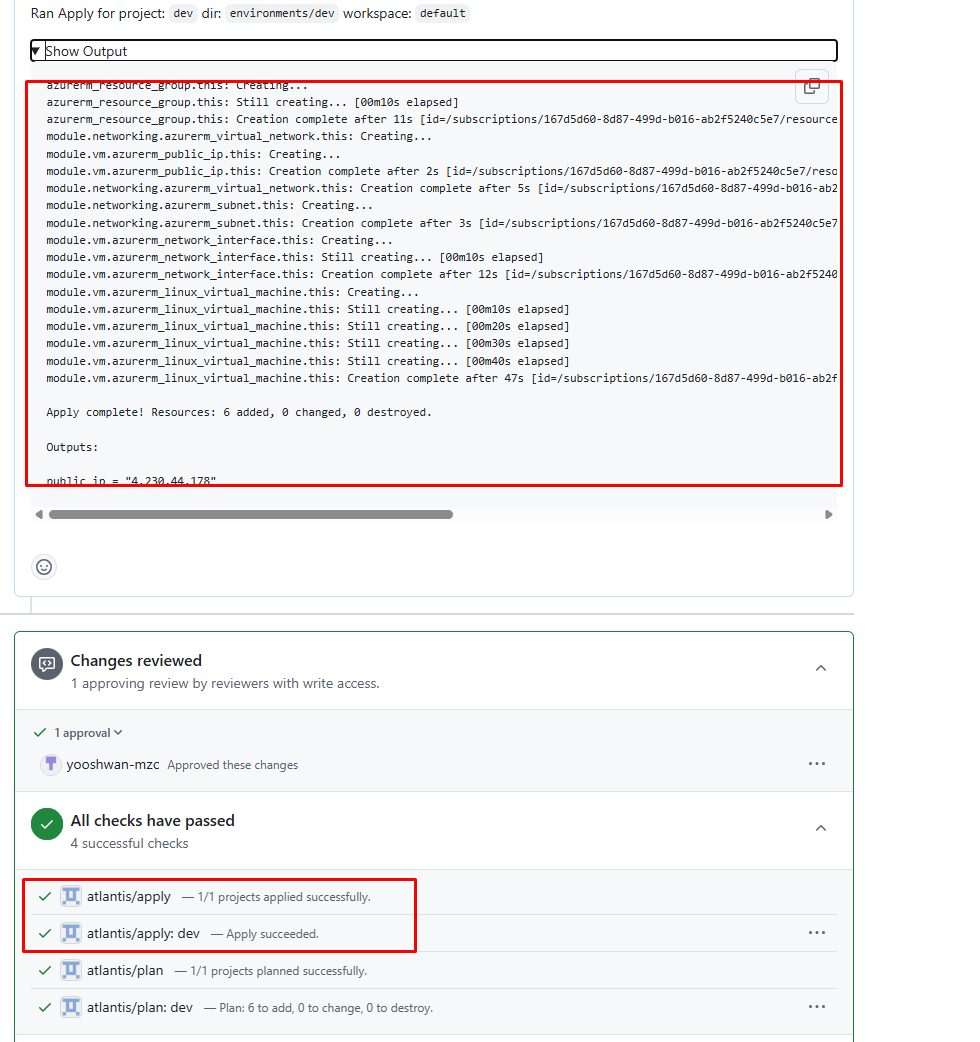
Apply 성공 확인: 모든 리소스가 성공적으로 생성되었는지 확인
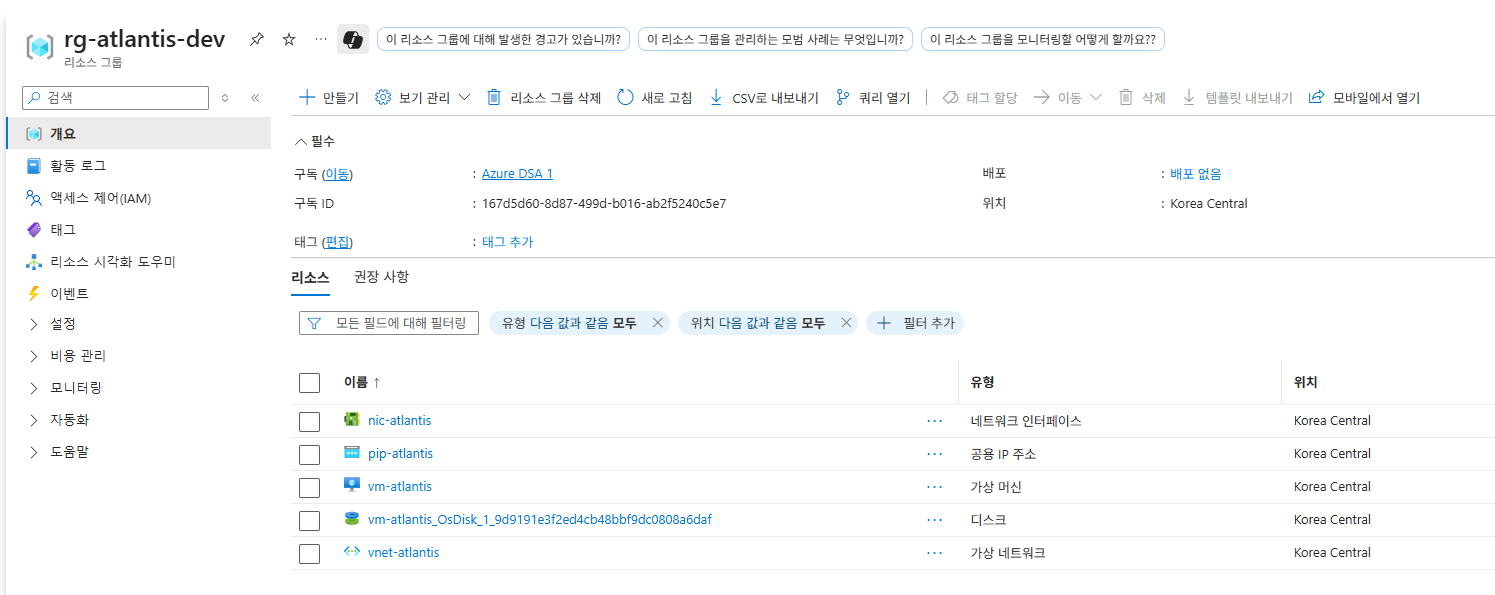
PR Merge: Apply 성공 후 브랜치 Merge 진행
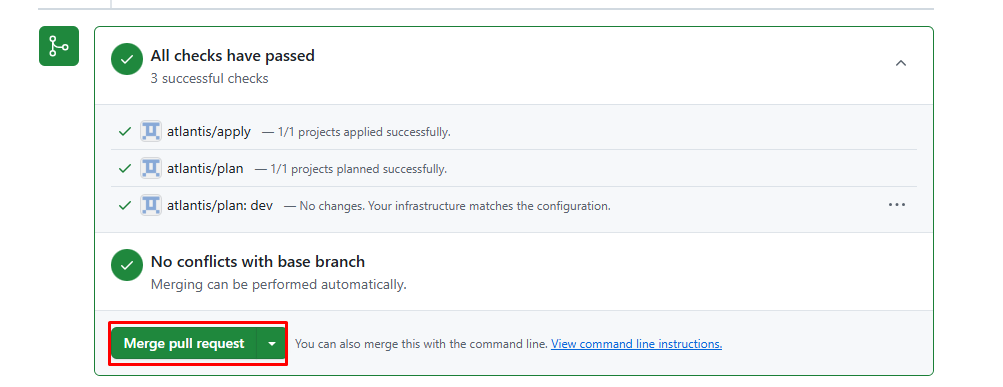
브랜치 정리: "Delete branch" 버튼으로
feature/initial-deploy브랜치 삭제
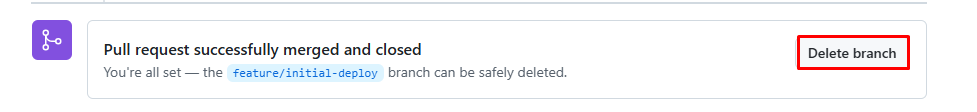
✅ 초기 인프라 배포 완료
첫 번째 GitOps 배포를 완료했습니다.
✅ Azure 리소스 생성: VM, VNet, Storage Account 등이 생성됨
✅ State 관리: Terraform State가 Azure Storage에 안전하게 저장됨
✅ 협업 워크플로우: PR → Plan → 승인 → Apply → Merge
✅ Git 히스토리: 모든 인프라 변경사항이 Git에 기록됨
이제 초기 인프라가 배포되었습니다. 다음 단계로 브랜치 보호를 강화하여 더욱 안전한 GitOps 환경을 구축해보겠습니다.
5. 브랜치 보호 강화
초기 배포가 완료된 후, 운영 환경의 안전성을 높이기 위해 GitHub 브랜치 보호 규칙을 설정합니다.
GitHub 브랜치 보호 규칙 설정
1단계: 보호 규칙 생성
GitHub 저장소 → Settings → Branches
"Add classic branch protection rule" 클릭
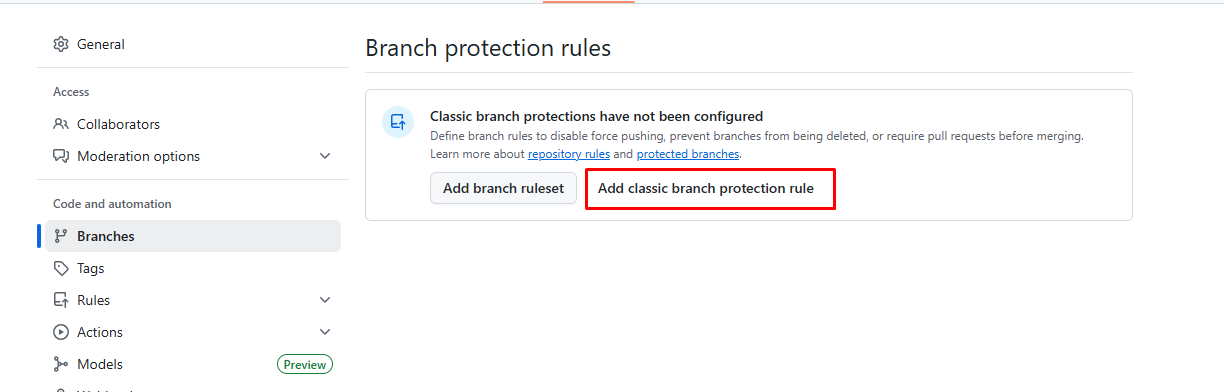
Branch name pattern:
main입력
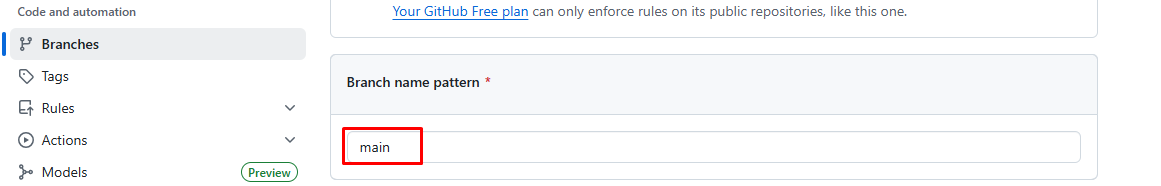
2단계: 보호 규칙 구성
다음 옵션들을 체크하세요:
✅ Require a pull request before merging
  ✅ Require approvals (1명 이상)
  ✅ Dismiss stale PR approvals when new commits are pushed

✅ Require status checks to pass before merging
  ✅ Require branches to be up to date before merging
  📋 Status Check 추가: 검색창에 "atlantis" 입력 → "atlantis/apply" 선택

✅ Do not allow bypassing the above settings
브랜치 규칙 설정 예시:
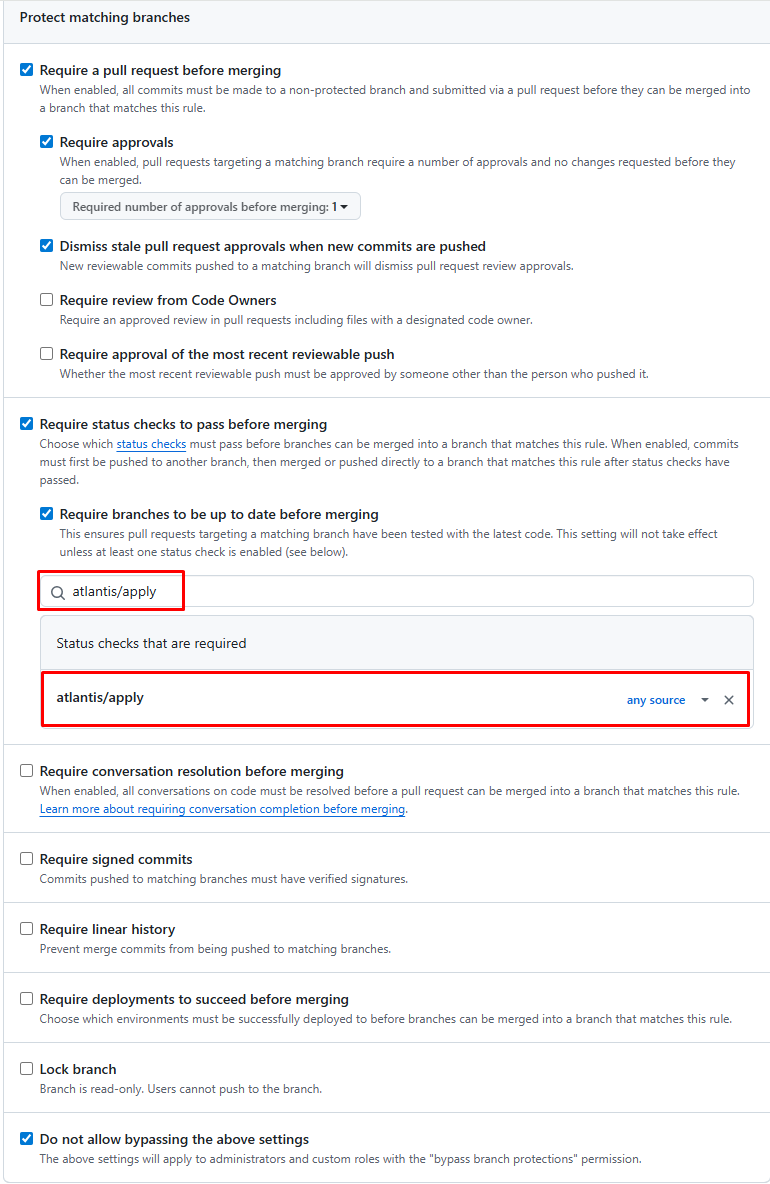
ℹ️ Status Check 효과
이제 atlantis apply가 성공적으로 완료되어야만 "Merge pull request" 버튼이 활성화됩니다. Apply 실패 시 Merge가 불가능하여 완전한 GitOps 보안이 보장됩니다.
6. 실제 워크플로우 테스트
인프라 변경 프로세스
%3btext-align:center%3b%7d%23mermaid-4 .edgeLabel p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-4 .edgeLabel rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-4 .labelBkg%7bbackground-color:rgba(232%2c 232%2c 232%2c 0.5)%3b%7d%23mermaid-4 .cluster rect%7bfill:%23ffffde%3bstroke:%23aaaa33%3bstroke-width:1px%3b%7d%23mermaid-4 .cluster text%7bfill:%23333%3b%7d%23mermaid-4 .cluster span%7bcolor:%23333%3b%7d%23mermaid-4 div.mermaidTooltip%7bposition:absolute%3btext-align:center%3bmax-width:200px%3bpadding:2px%3bfont-family:arial%2csans-serif%3bfont-size:12px%3bbackground:hsl(80%2c 100%25%2c 96.2745098039%25)%3bborder:1px solid %23aaaa33%3bborder-radius:2px%3bpointer-events:none%3bz-index:100%3b%7d%23mermaid-4 .flowchartTitleText%7btext-anchor:middle%3bfont-size:18px%3bfill:%23333%3b%7d%23mermaid-4 rect.text%7bfill:none%3bstroke-width:0%3b%7d%23mermaid-4 .icon-shape%2c%23mermaid-4 .image-shape%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3btext-align:center%3b%7d%23mermaid-4 .icon-shape p%2c%23mermaid-4 .image-shape p%7bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bpadding:2px%3b%7d%23mermaid-4 .icon-shape rect%2c%23mermaid-4 .image-shape rect%7bopacity:0.5%3bbackground-color:rgba(232%2c232%2c232%2c 0.8)%3bfill:rgba(232%2c232%2c232%2c 0.8)%3b%7d%23mermaid-4 .label-icon%7bdisplay:inline-block%3bheight:1em%3boverflow:visible%3bvertical-align:-0.125em%3b%7d%23mermaid-4 .node .label-icon path%7bfill:currentColor%3bstroke:revert%3bstroke-width:revert%3b%7d%23mermaid-4 :root%7b--mermaid-font-family:arial%2csans-serif%3b%7d%3c/style%3e%3cg%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-4_flowchart-v2-pointEnd'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 0 L 10 5 L 0 10 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='8' markerWidth='8' markerUnits='userSpaceOnUse' refY='5' refX='4.5' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-4_flowchart-v2-pointStart'%3e%3cpath style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 0 5 L 10 10 L 10 0 z'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='11' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-4_flowchart-v2-circleEnd'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5' refX='-1' viewBox='0 0 10 10' class='marker flowchart-v2' id='mermaid-4_flowchart-v2-circleStart'%3e%3ccircle style='stroke-width: 1%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' r='5' cy='5' cx='5'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='12' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-4_flowchart-v2-crossEnd'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cmarker orient='auto' markerHeight='11' markerWidth='11' markerUnits='userSpaceOnUse' refY='5.2' refX='-1' viewBox='0 0 11 11' class='marker cross flowchart-v2' id='mermaid-4_flowchart-v2-crossStart'%3e%3cpath style='stroke-width: 2%3b stroke-dasharray: 1%2c 0%3b' class='arrowMarkerPath' d='M 1%2c1 l 9%2c9 M 10%2c1 l -9%2c9'/%3e%3c/marker%3e%3cg class='root'%3e%3cg class='clusters'%3e%3cg data-look='classic' id='subGraph1' class='cluster'%3e%3crect height='268' width='678.75' y='8' x='800.75' style=''/%3e%3cg transform='translate(1140.125%2c 8)' class='cluster-label'%3e%3cforeignObject height='0' width='0'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg data-look='classic' id='subGraph0' class='cluster'%3e%3crect height='244' width='674.28125' y='20' x='8' style=''/%3e%3cg transform='translate(345.140625%2c 20)' class='cluster-label'%3e%3cforeignObject height='0' width='0'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='edgePaths'%3e%3cpath marker-end='url(%23mermaid-4_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-dotted edge-thickness-normal edge-pattern-solid flowchart-link' id='L_A1_B1_0' d='M293%2c142L302.056%2c142C311.112%2c142%2c329.224%2c142%2c346.669%2c142C364.115%2c142%2c380.893%2c142%2c389.283%2c142L397.672%2c142'/%3e%3cpath marker-end='url(%23mermaid-4_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-dotted edge-thickness-normal edge-pattern-solid flowchart-link' id='L_B1_C1_0' d='M657.281%2c142L661.448%2c142C665.615%2c142%2c673.948%2c142%2c687.987%2c142C702.026%2c142%2c721.771%2c142%2c741.516%2c142C761.26%2c142%2c781.005%2c142%2c794.378%2c142C807.75%2c142%2c814.75%2c142%2c818.25%2c142L821.75%2c142'/%3e%3cpath marker-end='url(%23mermaid-4_flowchart-v2-pointEnd)' style='' class='edge-thickness-normal edge-pattern-dotted edge-thickness-normal edge-pattern-solid flowchart-link' id='L_C1_D1_0' d='M1085.75%2c142L1096.289%2c142C1106.828%2c142%2c1127.906%2c142%2c1148.318%2c142C1168.729%2c142%2c1188.474%2c142%2c1198.346%2c142L1208.219%2c142'/%3e%3c/g%3e%3cg class='edgeLabels'%3e%3cg transform='translate(347.3359375%2c 142)' class='edgeLabel'%3e%3cg transform='translate(-29.3359375%2c -12)' class='label'%3e%3cforeignObject height='24' width='58.671875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3ePR %ec%83%9d%ec%84%b1%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(741.515625%2c 142)' class='edgeLabel'%3e%3cg transform='translate(-34.234375%2c -12)' class='label'%3e%3cforeignObject height='24' width='68.46875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3ePlan %ec%99%84%eb%a3%8c%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(1148.984375%2c 142)' class='edgeLabel'%3e%3cg transform='translate(-38.234375%2c -12)' class='label'%3e%3cforeignObject height='24' width='76.46875'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' class='labelBkg' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='edgeLabel'%3e%3cp%3eApply %eb%aa%85%eb%a0%b9%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3cg class='nodes'%3e%3cg transform='translate(163%2c 142)' id='flowchart-A1-0' class='node default'%3e%3crect height='174' width='260' y='-87' x='-130' style='fill:%23e3f2fd !important%3bstroke:%231976d2 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-100%2c -72)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='144' width='200'%3e%3cdiv style='display: table%3b white-space: break-spaces%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b width: 200px%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e%f0%9f%91%a8%e2%80%8d%f0%9f%92%bb %ea%b0%9c%eb%b0%9c%ec%9e%90 %ec%9b%8c%ed%81%ac%ed%94%8c%eb%a1%9c%ec%9a%b0%3cbr /%3e%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%3cbr /%3e1. %eb%b8%8c%eb%9e%9c%ec%b9%98 %ec%83%9d%ec%84%b1%3cbr /%3e2. %eb%a1%9c%ec%bb%ac%ec%97%90%ec%84%9c Terraform %ec%bd%94%eb%93%9c %ec%88%98%ec%a0%95%3cbr /%3e3. %ec%bd%94%eb%93%9c Push %eb%b0%8f PR %ec%83%9d%ec%84%b1%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(529.4765625%2c 142)' id='flowchart-B1-1' class='node default'%3e%3crect height='150' width='255.609375' y='-75' x='-127.8046875' style='fill:%23f3e5f5 !important%3bstroke:%237b1fa2 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-97.8046875%2c -60)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='120' width='195.609375'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3eAtlantis %ec%9e%90%eb%8f%99%ed%99%94%3cbr /%3e%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%3cbr /%3e4. Webhook %ec%88%98%ec%8b%a0%3cbr /%3e5. Terraform Plan %ec%9e%90%eb%8f%99 %ec%8b%a4%ed%96%89%3cbr /%3e6. PR%ec%97%90 Plan %ea%b2%b0%ea%b3%bc %ec%bd%94%eb%a9%98%ed%8a%b8%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(955.75%2c 142)' id='flowchart-C1-2' class='node default'%3e%3crect height='198' width='260' y='-99' x='-130' style='fill:%23fff3e0 !important%3bstroke:%23f57c00 !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-100%2c -84)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='168' width='200'%3e%3cdiv style='display: table%3b white-space: break-spaces%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b width: 200px%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e%f0%9f%91%a5 %ed%8c%80 %eb%a6%ac%eb%b7%b0 %ed%94%84%eb%a1%9c%ec%84%b8%ec%8a%a4%3cbr /%3e%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%3cbr /%3e7. %ec%bd%94%eb%93%9c %eb%a6%ac%eb%b7%b0%2c Plan %ea%b2%b0%ea%b3%bc %ea%b2%80%ed%86%a0%3cbr /%3e8. %eb%b3%80%ea%b2%bd%ec%82%ac%ed%95%ad %ec%8a%b9%ec%9d%b8%3cbr /%3e9. 'atlantis apply' %ec%bd%94%eb%a9%98%ed%8a%b8 %ec%9e%91%ec%84%b1%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3cg transform='translate(1333.359375%2c 142)' id='flowchart-D1-4' class='node default'%3e%3crect height='174' width='242.28125' y='-87' x='-121.140625' style='fill:%23e8f5e8 !important%3bstroke:%23388e3c !important%3bstroke-width:2px !important' class='basic label-container'/%3e%3cg transform='translate(-91.140625%2c -72)' style='' class='label'%3e%3crect/%3e%3cforeignObject height='144' width='182.28125'%3e%3cdiv style='display: table-cell%3b white-space: nowrap%3b line-height: 1.5%3b max-width: 200px%3b text-align: center%3b' xmlns='http://www.w3.org/1999/xhtml'%3e%3cspan class='nodeLabel'%3e%3cp%3e%eb%b0%b0%ed%8f%ac %ec%8b%a4%ed%96%89%3cbr /%3e%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%e2%94%81%3cbr /%3e10. Terraform Apply %ec%8b%a4%ed%96%89%3cbr /%3e11. Azure %eb%a6%ac%ec%86%8c%ec%8a%a4 %eb%b3%80%ea%b2%bd%3cbr /%3e12. Apply %ea%b2%b0%ea%b3%bc PR %ec%bd%94%eb%a9%98%ed%8a%b8%3cbr /%3e13. PR Merge%3c/p%3e%3c/span%3e%3c/div%3e%3c/foreignObject%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/g%3e%3c/svg%3e)
실제 워크플로우 단계별 가이드
브랜치 보호 규칙 설정이 완료된 후, 실제 인프라 변경을 통해 전체 워크플로우를 테스트해보겠습니다.
1단계: 브랜치 생성 및 VM 태그 수정
# 메인 브랜치에서 새 브랜치 생성
git checkout main
git pull origin main
git checkout -b feature/add-vm-tags
VM 태그 수정 예시:
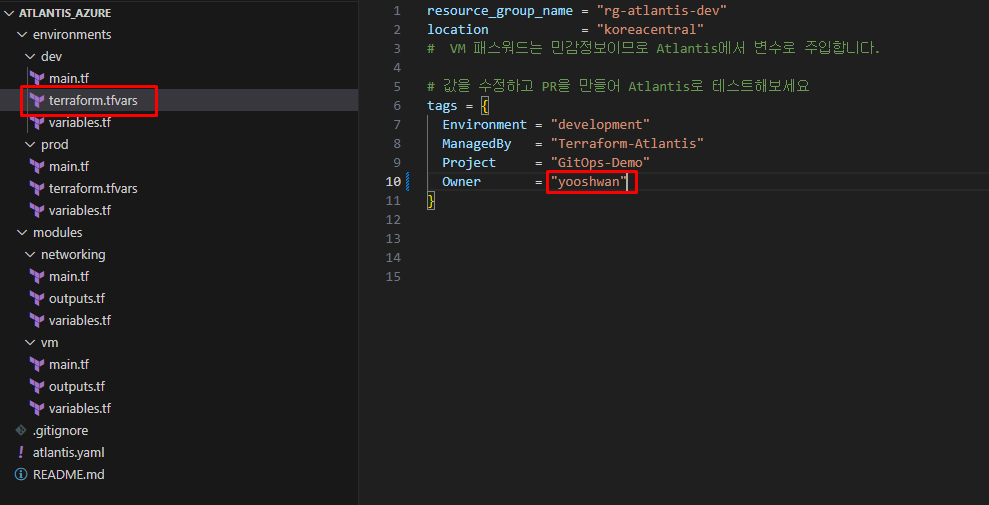
# 변경사항 확인
git status
git diff

# 커밋 및 푸시
git add .
git commit -m "feat: Add comprehensive tags to VM resources"

git push -u origin feature/add-vm-tags
2단계: PR 생성 및 승인자 지정
앞서 실습한 과정과 동일하게 진행합니다:
PR 생성: "Compare & pull request" → 제목 및 설명 작성
승인자 지정: 우측 "Reviewers" → 협업자 계정 선택
Auto Plan 실행: Atlantis가 자동으로 Plan 실행 및 결과 코멘트 확인
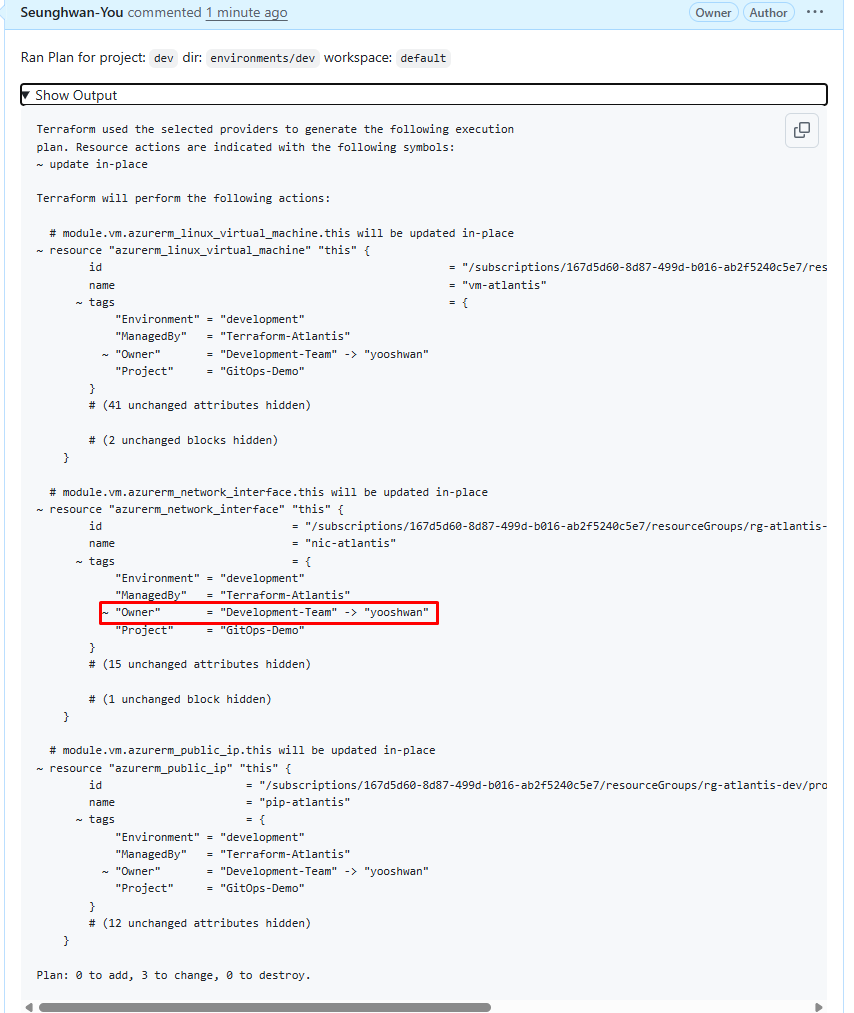
협업자 승인: Files changed → Review changes → Approve
3단계: 브랜치 보호 강화 효과 확인
Apply 실행 전 - Merge 버튼 비활성화:
승인이 완료되어도 atlantis apply를 실행하지 않으면 Merge 버튼이 비활성화됩니다.
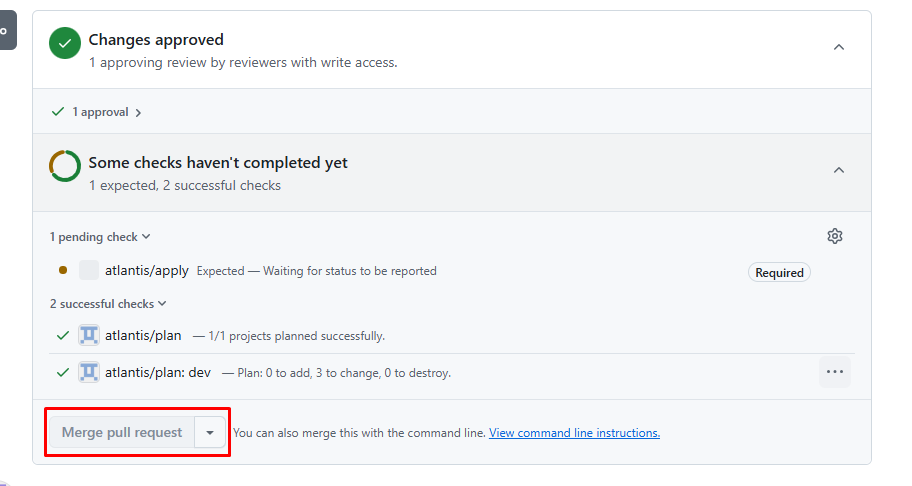
Apply 실행:
PR 코멘트에 atlantis apply 명령어를 작성하여 배포를 실행합니다.
Apply 완료 후 - Merge 버튼 활성화:
atlantis apply가 성공적으로 완료되면 Merge 버튼이 활성화됩니다.
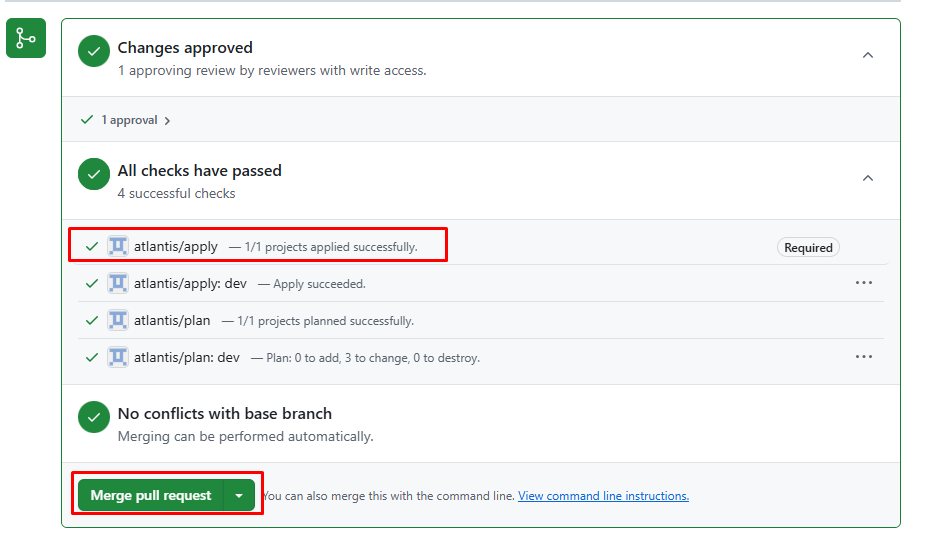
✅ 브랜치 보호 강화
GitOps 보안 환경이 구축되었습니다:
✅ 승인 후 Apply: PR 승인 완료 후에만
atlantis apply실행 가능✅ Apply 후 Merge:
atlantis apply성공 후에만 브랜치 병합 가능✅ 완전 자동화: 모든 보안 검증이 자동으로 진행
✅ 실수 방지: Apply 실패 시 Merge 자동 차단
⚠️ 운영환경 인프라 변경 시 주의사항
배포 시간 제한: 업무시간 또는 점검 시간대로 제한
모니터링 강화: 배포 후 즉시 시스템 상태 확인
롤백 준비: 문제 발생 시 즉시 롤백할 수 있는 체계 구축
변경 기록: 모든 운영환경 변경사항에 대한 상세한 로그 유지
주요 Atlantis 명령어
PR에서 사용할 수 있는 주요 명령어들입니다.
# 계획 실행 (자동으로도 실행되지만 수동 실행 가능)
atlantis plan

# 특정 환경에 대한 계획
atlantis plan -d environments/dev

# 적용 실행 (승인된 PR에서만 가능)
atlantis apply

# 특정 환경에 대한 적용
atlantis apply -d environments/dev

# 도움말 확인
atlantis help

# 계획 잠금 해제 (필요시)
atlantis unlock
✨ 결론
Docker 기반의 Atlantis 서버로 GitOps 워크플로우를 간단하게 구축해보았습니다.
PR 기반 인프라 변경 리뷰를 통해 안전한 협업이 가능하며, 환경별 격리와 모듈화된 Terraform 코드로 확장성 또한 확보하였습니다.
운영 환경에서는 HTTPS 인증서 적용, Azure Monitor를 통한 모니터링 강화, Key Vault 기반 시크릿 관리 등을 추가하여 enterprise급 GitOps 환경으로 발전시킬 수 있습니다.
이 포스트는 2025년 8월 기준 최신 Terraform v1.12.2 및 Atlantis 공식 문서를 바탕으로 작성되었습니다.
최신 정보는 Terraform 공식 문서, Atlantis 공식 문서, 그리고 Azure 공식 문서에서 확인하실 수 있습니다.
SkyOps 님의 최신 블로그
더보기

DEVOTEE를 활성화 시키면
지금 작성한 댓글에 AI가 댓글을 달아줍니다.