
로그인 선택
미리보기
커뮤니티

 23.06.15
글 등록
DEVOTEE를 활성화 시키면
지금 작성한 커뮤니티 글에 대해 1개의 댓글을 달아줍니다.
버튼을 누르면 글 수정 시 ChatGPT가 작성한 댓글이 수정됩니다.
임시저장함
최대 20건까지 저장합니다.
| 컨텐츠 유형 | 제목 | 저장일 | 삭제 |
|---|

본인인증
고객님의 소중한 개인정보보호를 위해
본인인증을 진행해주세요. 본인인증 미 진행 시 로그인이 제한됩니다.
본인인증 로그인에 실패하였습니다.
회원이 아니시거나 본인인증 등록이
완료되지 않은 사용자입니다.
회원정보 연결
IP 기반으로 AWS Management Console 권한 제어하기

AWS를 운영하면서 가장 중요한 것중 하나가 보안이며, VPC부터 Managed Service까지 모든 영역에 보안적 요소가 빠지지 않는 부분이 없습니다.
하지만 정작 해당 서비스를 컨트롤 할 수 있는 AWS Management Console은 기본적으로 인터넷이 가능한 모든 환경에서 접속이 가능합니다.
때문에, IAM 권한을 부여받은 사용자는 외부에서 AWS Account 내 주요 데이터를 조작하거나 추출할 수 있습니다.
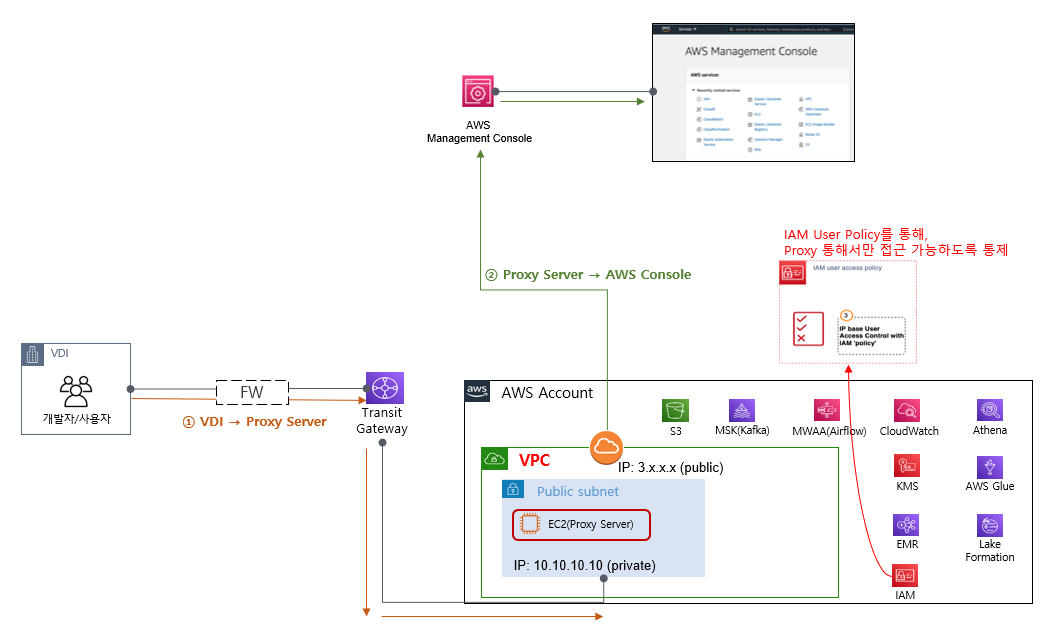
이를 간단하게 통제할 수 있는 방법중에 하나가 IAM 단에서 Source IP 기반으로 Management Console의 권한을 제한하는 것입니다.
VDI 업무 환경에서 Proxy 혹은 NAT를 구성하여 해당 IP 기반으로 통제함으로써 Management Console의 접근 권한을 제어할 수 있습니다.
(혹은 서비스나 자원 레벨의 권한 분리도 가능하겠죠)
또한 필요에 따라서 AWS SSO를 구성하여 Proxy에서 해당 SSO URL만 접근 가능하도록 통제한다면, 개인 AWS Management Console로의 접근도 막을 수 있습니다.
1. 구성도
2. IAM JSON Policy 예문
{
    "Version": "2012-10-17",
    "Statement": {
        "Effect": "Deny",
        "Action": "*",
        "Resource": "*",
        "Condition": {
            "NotIpAddress": {
                "aws:SourceIp": [
                    "3.x.x.x"
                ]
            },
            "Bool": {"aws:ViaAWSService": "false"}
        }
    }
}
{
    "Version": "2012-10-17",
    "Statement": {
        "Effect": "Allow",
        "Action": "*",
        "Resource": "*",
        "Condition": {
            "IpAddress": {
                "aws:SourceIp": [
                    "3.x.x.x"
                ]
            },
            "Bool": {"aws:ViaAWSService": "false"}
        }
    }
}
3. 테스트
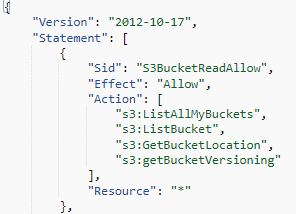
S3 Bucket List를 불러오는 것에 대해서는 별도의 제한을 두지 않고,
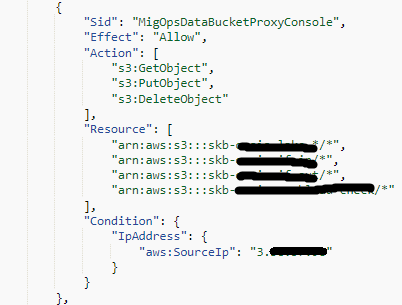
S3 Object에 대한 권한은 Proxy IP를 통해서만 부여받을 수 있도록 적용하였습니다.
그리고 Proxy가 적용되어 있지 않은 제 개인 PC에서, 위 IAM Policy를 가진 User로 AWS Management Console 접속 후 S3 서비스 접근을 시도해보겠습니다.
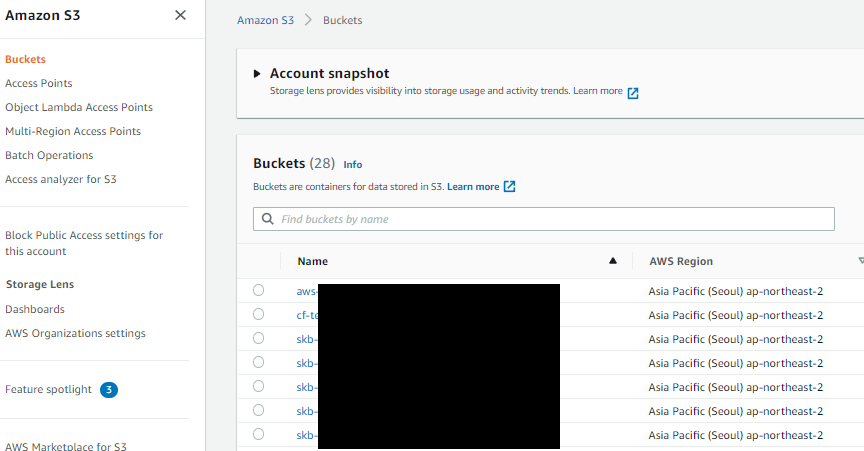
-> S3 Bucket 리스트는 추출이 되나,
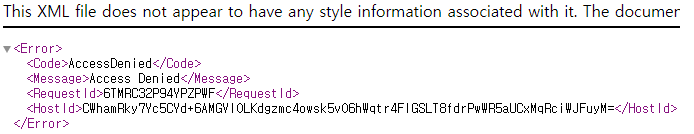
-> Object 다운로드 등을 시도할 경우 브라우저에서 Access Deny 에러가 발생합니다.
이런식으로 활용한다면 Proxy IP 기반으로 서비스나 자원 레벨의 권한 분리를 통해 보다 안전한 AWS 업무 환경을 구성할 수 있습니다.
zero 님의 최신 블로그
더보기-

- AutoML로 다음주의 가성비 Spot 인스턴스 AZ/Type 예측하기
- Intro 내부적으로 AWS EMR에서 Spot Instance를 사용하여 배치 프로세스를 돌리는 시스템이 있습니다. EMR은 클러스터 특성 상 1개 단일 Subnet(AZ)만을 사용하고 있으며, 메모리 자원을 많이 사용하기에 Spot Fleet에는 r type 인스턴스를 다수 설정하여 사용하고 있습니다. Spot Instance의 요금은 특정 Zone이나 특정 Type의 수요가 몰리면 가격이 올라가고 반대로 수요가 떨어지면 가격이 내려가는 구조인데요. 동일한 성능을 냄에도 불구하고 비용 차이가 나서 저렴한 Zone과 Type을 설정하고 싶은데, 모든 Zone과 Type의 Spot 가격을 일일이 찾아가면서 조정하기에는 어려움이 있었습니다. ㅠㅠ 그러면 Spot I...
-

- Lambda에서 AWS CLI를 사용하려면 어떻게 해야할까?
- Intro Python으로 작성한 Lambda 함수를 사용해서 AWS 리소스를 호출하여 관리하는 케이스는 흔합니다. 이러한 경우 AWS CLI보다는 일반적으로 boto3 라이브러리를 사용하는데요. 아래 CLI의 경우에는 boto3로 구현이 불가한 기능입니다. aws s3 sync aws eks update-kubeconfig 때문에 위 기능을 수행하려면 AWS CLI를 통해 리소스를 호출해야 합니다. AWS Lambda 런타임 환경에서는 기본적으로 AWS CLI를 지원하지 않으므로, Lambda Layer를 통하여 AWS CLI Python 모듈을 포함 시키는 방법을 공유 드리겠습니다. (AWS CLI는 다소 특이한 Python 모듈이기 때문에, 일반적인 Lamb...
-

- AWS Lambda와 EventBridge로 누구보다 빠르게 멘사 테스트 신청하기
- Intro 예전부터 문제적남자 같은 프로그램을 보면서 퀴즈 푸는 것을 아주 좋아했는데요. 한번 멘사 시험에 도전해볼까? 라는 생각을 최근에 가지게 되었습니다. ㅎㅎ 신청을 하려고 멘사코리아 홈페이지에 등록된 테스트 일정들을 확인해 봤는데, 위처럼 테스트 일정이 굉장히 무작위로 열리는 것을 알 수 있습니다. (일주일 만에 열릴 때도 있고, 1년 2개월 만에 열릴 때도 있고.. 심지어 접수기간도 단 5일정도..) 때문에 몇 번의 신청 기간을 놓쳐버린 저는, AWS 서비스들을 사용해서 멘사 테스트 알람 스케줄러를 만들기로 결심합니다..ㅋㅋ 1. Amazon SES (Simple Email Service) 먼저 알람 메일 발송을 위해 Amazon SES(Simple Em...
-

- AWS 정책변수 기반 사용자 리소스 별 IAM Policy 설계하기
- IAM Identity and Access Management(IAM)은 AWS 리소스에 대한 액세스를 안전하게 제어할 수 있는 웹 서비스입니다. AWS 웹콘솔에 접근하는 사용자들의 경우, IAM User를 발급 받아 직접 로그인을 하거나, IAM Identity Center에서 AD와 연동하여 사용자 별 IAM Role(Permission Set)을 임시로 할당 받아 SSO로 로그인 합니다. AWS Managed Service (Athena, Sagemaker, S3 ...) Athena, Sagemaker, S3 등 AWS 웹콘솔을 통한 매니지드 서비스를 사용자들에게 제공하는 경우, 일반적으로 개인 별 WorkGroup, 개인 별 Domain, 개인 별 디렉토...

DEVOTEE를 활성화 시키면
지금 작성한 댓글에 AI가 댓글을 달아줍니다.