
로그인 선택
미리보기
커뮤니티
1,234

 23.06.15
글 등록
카테고리를 선택해주세요.
DEVOTEE를 활성화 시키면
지금 작성한 커뮤니티 글에 대해 1개의 댓글을 달아줍니다.
버튼을 누르면 글 수정 시 ChatGPT가 작성한 댓글이 수정됩니다.
임시저장함에 저장되었습니다.
저장일시 : 2022.5.17 14:29:08
임시저장함
제목을 선택하시면 이어서 작성이 가능하며,
최대 20건까지 저장합니다.
최대 20건까지 저장합니다.
| 컨텐츠 유형 | 제목 | 저장일 | 삭제 |
|---|

본인인증
효율적인 데보션 서비스 이용 및
고객님의 소중한 개인정보보호를 위해
본인인증을 진행해주세요. 본인인증 미 진행 시 로그인이 제한됩니다.
고객님의 소중한 개인정보보호를 위해
본인인증을 진행해주세요. 본인인증 미 진행 시 로그인이 제한됩니다.
본인인증 실패
본인인증 로그인에 실패하였습니다.
회원이 아니시거나 본인인증 등록이
완료되지 않은 사용자입니다.
회원정보 연결
Kubernetes certs 갱신하기

Kubeadm 으로 Kubernetes 를 설치할 경우 self signed 인증서는 1년 밖에 유효기간이 안됩니다.
그래서 반드시 인증서를 갱신해야 하는데 인증서 갱신 방법을 적었습니다.
kubernetes 1.14.x 버전에서 테스트 했습니다.
## 인증서 날짜 보기
# openssl x509 -in /etc/kubernetes/pki/ca.crt -noout -text | grep Not
Not Before: Feb 20 06:39:50 2019 GMT
Not After : Feb 17 06:39:50 2029 GMT
# openssl x509 -in /etc/kubernetes/pki/apiserver.crt -noout -text | grep Not
Not Before: Feb 20 06:39:50 2019 GMT
Not After : Apr 22 08:44:16 2020 GMT
# openssl x509 -in /etc/kubernetes/pki/apiserver-kubelet-client.crt -noout -text | grep Not
Not Before: Feb 20 06:39:50 2019 GMT
Not After : Apr 22 08:44:17 2020 GMT
# openssl x509 -in /etc/kubernetes/pki/front-proxy-client.crt -noout -text | grep Not
Not Before: Feb 20 06:39:50 2019 GMT
Not After : Apr 22 08:44:17 2020 GMT
# openssl x509 -in /usr/local/share/ca-certificates/etcd-ca.crt -noout -text | grep Not
Not Before: Feb 20 06:29:53 2019 GMT
Not After : Jan 27 06:29:53 2119 GMT
## 서버 내의 인증서 보기
## kube-apiserver
# echo -n | openssl s_client -connect localhost:6443 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## kube-controller-manager
# echo -n | openssl s_client -connect localhost:10257 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## kube-scheduler
# echo -n | openssl s_client -connect localhost:10259 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## kubelet
# echo -n | openssl s_client -connect [서버 호스트명]:10250 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## 기존의 kubeconfig.yaml 확인
# kubeadm config view --kubeconfig /etc/kubernetes/admin.conf
[ Master 노드 Certs 갱신 - Master 노드에서 각각 실행 ]
## 1. certs 백업
# mkdir -p ~/ahnsk/renewal-certs/certs-backup
# cp -r /etc/kubernetes/pki/* ~/ahnsk/renewal-certs/certs-backup/
## 2. kubeconfig.yaml 생성 (master ip를 넣을 것)
# cd ~/ahnsk/renewal-certs
# cat < ~/ahnsk/renewal-certs/kubeadm.yaml
apiVersion: kubeadm.k8s.io/v1alpha1
kind: MasterConfiguration
api:
advertiseAddress: 서버 IP
kubernetesVersion: v1.14.3
EOF
## 3. certs 갱신
# kubeadm alpha certs renew apiserver
# kubeadm alpha certs renew apiserver-kubelet-client
# kubeadm alpha certs renew front-proxy-client
## 4. config 백업
# mkdir -p ~/ahnsk/renewal-certs/config-backup
# cp -r /etc/kubernetes/*.conf ~/ahnsk/renewal-certs/config-backup/
## 5. config 생성
# rm -f /etc/kubernetes/*.conf
# kubeadm init phase kubeconfig all
## 6. 서비스 재시작
# kill -s SIGHUP $(pidof kube-apiserver)
# kill -s SIGHUP $(pidof kube-controller-manager)
# kill -s SIGHUP $(pidof kube-scheduler)
## 서버 내의 인증서 보기
## kube-apiserver
# echo -n | openssl s_client -connect localhost:6443 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## kube-controller-manager
# echo -n | openssl s_client -connect localhost:10257 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## kube-scheduler
# echo -n | openssl s_client -connect localhost:10259 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## 7. kubelet pki 삭제 및 재시작
# kubectl drain --ignore-daemonsets [서버 호스트명]
# systemctl stop kubelet
# rm -f /var/lib/kubelet/pki/*
# systemctl stop docker
# systemctl start docker
# systemctl start kubelet
# kubectl uncordon [서버 호스트명]
## 서버 내의 kubelet 인증서 보기
# echo -n | openssl s_client -connect [서버 호스트명]:10250 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
## 8. admin.conf 복사
# cp -f /etc/kubernetes/admin.conf ~/.kube/config
[ Woker Certs 갱신 - Master 노드 Token 생성 ]
## 9. token 생성
# kubeadm token create
460oul.c5hnfmp9dx90aqx1
[ Woker 노드 각각 Certs 갱신 ]
## 10. worker node drain
# kubectl drain --ignore-daemonsets --delete-local-data [서버 호스트명]
## 11. Worker node kubelete restart (worker 노드에서 실행)
# systemctl stop kubelet
# rm -f /etc/kubernetes/kubelet.conf
# rm -f /var/lib/kubelet/pki/*
# new_token=460oul.c5hnfmp9dx90aqx1
# sed -i "s/token: .*/token: $new_token/" /etc/kubernetes/bootstrap-kubelet.conf
# systemctl stop docker
# systemctl start docker
# systemctl start kubelet
## 12. worker node uncordon (k1-master 에서 실행)
# kubectl uncordon [서버 호스트명]
## kubelet 인증서 보기 (worker 노드에서)
# echo -n | openssl s_client -connect [서버 호스트명]:10250 2>&1 | sed -ne '/-BEGIN CERTIFICATE-/,/-END CERTIFICATE-/p' | openssl x509 -text -noout | grep Not
Not Before: Oct 30 01:33:12 2019 GMT
Not After : Oct 29 01:33:12 2020 GMT
# openssl x509 -in /var/lib/kubelet/pki/kubelet-client-current.pem -text -noout | grep Not
Not Before: Oct 30 02:28:00 2019 GMT
Not After : Oct 29 02:28:00 2020 GMT
# openssl x509 -in /var/lib/kubelet/pki/kubelet.crt -text -noout | grep Not
Not Before: Oct 30 01:33:12 2019 GMT
Not After : Oct 29 01:33:12 2020 GMT
seungkyua 님의 최신 블로그
더보기-

- Kubernetes 배포 및 설정 단계별 설명
- Kubernetes 로 개발을 하다보면 이를 위한 cluster 가 하나씩은 있어야 한다. 로컬에 vm 이나 클라우드에 싱글 vm 을 받았다면 아래와 같이 kubeadm 을 활용하여 나만의 클러스터를 구축할 수 있다. 단계적으로 설정하는 방법을 설명하고 있으니 이를 그대로 따라하면 된다. 1. sudo 사용자 추가, 보안 s/w 내리기, swap off $ sudo adduser ask $ cat 〈〈 EOF | sudo tee /etc/sudoers.d/sudoers-ask ask ALL=(ALL:ALL) NOPASSWD:ALL EOF $ sudo systemctl stop ufw $ sudo systemctl disable ufw $ sudo systemctl...
-
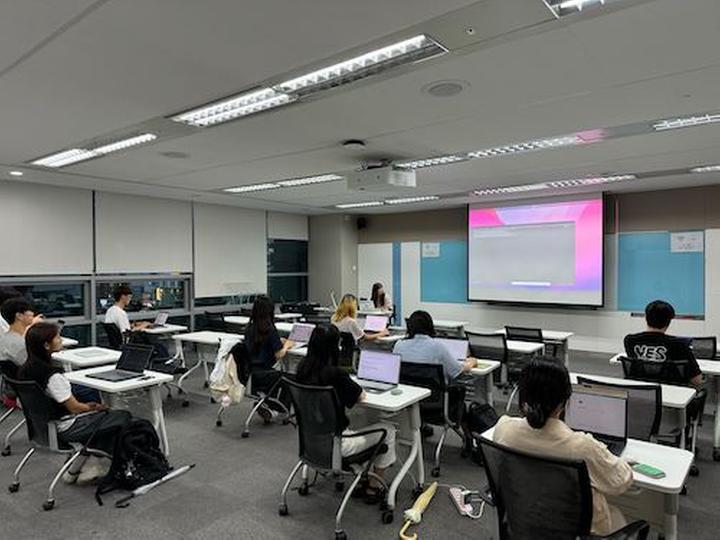
- OpenLab - Deep Dive Kubernetes 7번째 마지막 스터디
- 벌써 마지막 스터디네요. 처음 쿠버네티스의 기본 개념과 활용법을 스터디하고, ArgoCD 를 활용한 GitOps CD 를 공부하고, Go 언어와 커스텀 컨트롤러를 거쳐서, Kubeflow 까지 왔습니다. 7/16(화)에는 OpenLab - Deep Dive Kubernetes 스터디 7번째 마지막 모임이 있었습니다. 이번 스터디 주제는 Kubeflow 의 활용법 입니다. Kubeflow 의 기능은 다양한데, 대표적인 기능이 Pipeline 을 활용한 workflow 만들기와 Katib 를 이용한 hyperparameter tuning, 그리고, KServe 를 활용한 모델 서빙이 있습니다. 오늘은 위 3가지를 모두 공부했습니다. 1가지만 해도 2시간 이상은 필요한...
-
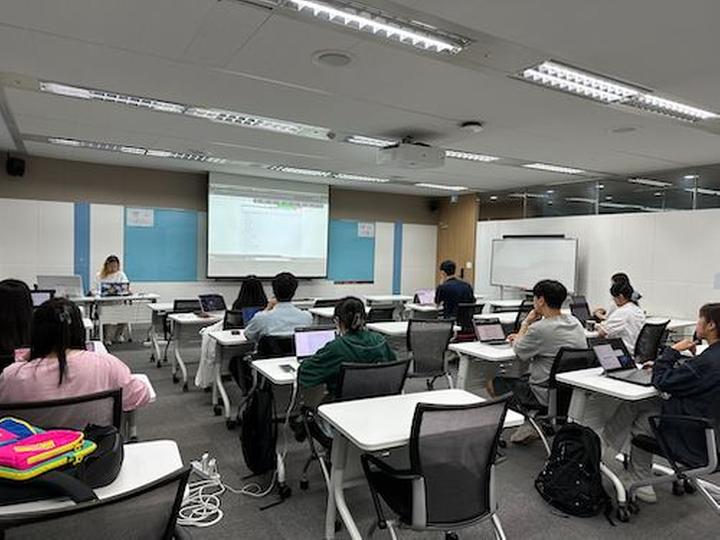
- OpenLab - Deep Dive Kubernetes 6번째 스터디
- 안녕하세요. 7/2(화)에는 OpenLab - Deep Dive Kubernetes 스터디 6번째 모임이 있었습니다. 이번과 마지막 7번째 스터디 2회에 걸쳐서 Kubeflow 에 대해서 공부합니다. 이번 스터디 주제는 Kubeflow 설치 및 대시보드 띄우기입니다. Kubeflow 는 많은 컴포넌트로 구성되어 있어 설치하는 것만도 쉽지가 않습니다. 그래서 이번에는 Kubeflow 를 설치하고 화면을 직접 접속해 보는 것을 스터디 주제로 정했습니다 물론, 다음 마지막 스터디에서는 Kubeflow 를 어떻게 활용하는지 활용 방법과 기능에 대해서 살펴볼 예정입니다. 금번 스터디 내용은 아래와 같습니다. Kubeflow Kubeflow 설치하기 KServe 설치하기 (...
-
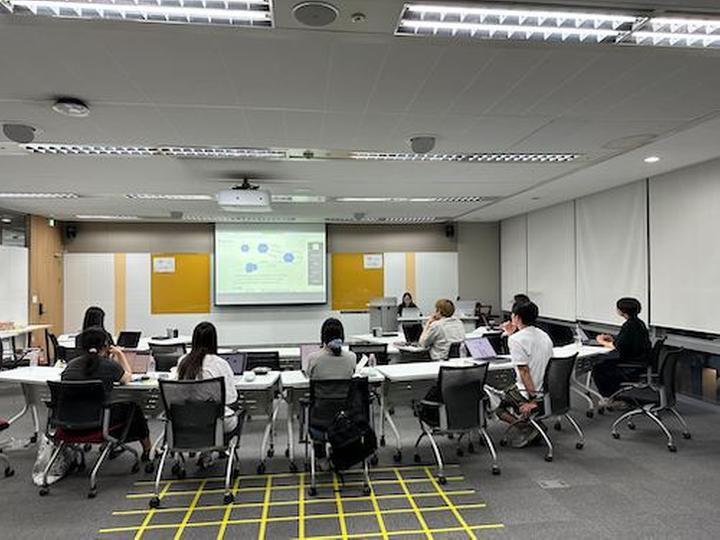
- OpenLab - Deep Dive Kubernetes 5번째 스터디
- 안녕하세요. 지난 6/17(월)에는 OpenLab - Deep Dive Kubernetes 스터디 5번째 모임이 있었습니다. 이번 모임으로 벌써 스터디의 2/3 가 지났네요. :) 이번 스터디 주제는 지난번 스터디의 연속인 custom controller 만들기 두번째 입니다. 지난번 스터디가 Custom Controller 를 만들기 위한 Go 언어에 대한 스터디 였다면, 이번에는 Kubebuilder 로 직접 Go 언어 코드 프로그래밍을 해보는 시간이었습니다. 금번 스터디 내용 Kubebuilder https://book.kubebuilder.io/ kubebuilder 아키텍처 살펴보기 controller-runtime 은 무엇인가? kubebuilder 로...

DEVOTEE를 활성화 시키면
지금 작성한 댓글에 AI가 댓글을 달아줍니다.